Índice
- 1. Qué es el ataque de los 5 dólares
- 2. Por qué la criptografía no te salva de la coerción
- 3. La escalada de 2026 en cifras
- 4. OPSEC: dejar de ser un objetivo identificable
- 5. Passphrase, carteras ocultas y PIN de coacción
- 6. Arquitecturas que sobreviven a la coerción: multifirma y separación
- 7. Defensa en capas y qué hacer bajo amenaza
- Preguntas frecuentes
- Artículos relacionados
- Fuentes y referencias
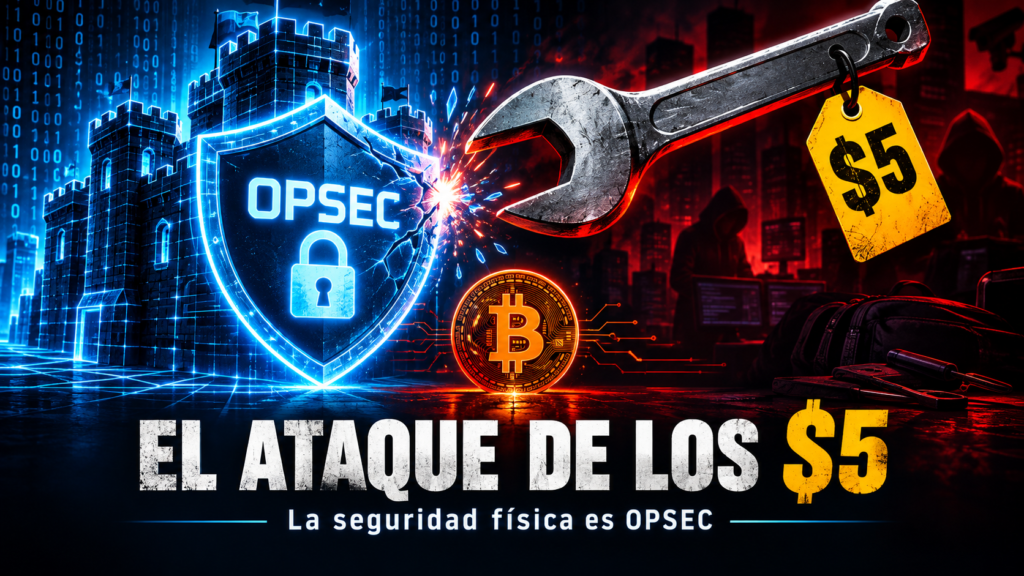
- El ataque de los 5 dólares no rompe criptografía: consiste en obligarte físicamente a entregar tus claves o a firmar una transferencia.
- La primera defensa es el OPSEC: que nadie sepa que custodias bitcoin, cuánto ni dónde vives.
- La passphrase BIP39 y las carteras ocultas frenan el robo de tu semilla, pero no detienen la coerción en persona.
- Multifirma 2-de-3, respaldos separados geográficamente y una cartera señuelo creíble limitan el daño de un ataque físico.
El ataque de los 5 dólares no es un fallo de cifrado: es un ataque contra ti. Consiste en que un atacante, después de identificarte como poseedor de bitcoin, te obligue mediante violencia o amenazas a desbloquear tu cartera, revelar tu semilla o firmar una transferencia. Ningún algoritmo resiste una llave inglesa de cinco dólares aplicada sobre la persona que conoce la contraseña.
El término nació en la viñeta XKCD #538 y hoy da nombre a una categoría de la seguridad: el wrench attack. Este artículo explica qué es, por qué la criptografía no te salva de la coacción y qué medidas de OPSEC, passphrase y arquitectura de custodia reducen el riesgo real.
1. Qué es el ataque de los 5 dólares
De viñeta de 2009 a término de la industria
El 2 de febrero de 2009, pocas semanas después del bloque génesis de Bitcoin, el cómic XKCD #538 «Security» escenificó el principio en dos viñetas. En la primera, dos villanos planean romper el portátil cifrado de su víctima: «Construyamos un clúster de un millón de dólares para romperlo», y el compinche responde: «¡No sirve! ¡Es RSA de 4096 bits!». En la segunda, cambian de plan: «Droguémoslo y golpeémoslo con esta llave inglesa de 5 dólares hasta que nos diga la contraseña».
La viñeta hablaba de un disco cifrado, no de bitcoin, pero el principio se trasladó intacto a la autocustodia: si el titular de las claves puede ser presionado, la fortaleza matemática del sistema deja de importar.
Hoy «wrench attack» agrupa los incidentes de coerción física contra titulares de criptomonedas: allanamientos, secuestros, robos con violencia y extorsiones. CertiK lo define como un incidente en el que el atacante usa violencia, intimidación o amenazas creíbles para obligar a la víctima a transferir activos, entregar claves, desbloquear una cartera o revelar credenciales.
Rubber-hose cryptanalysis: el mismo principio, otro nombre
La idea es anterior al cómic: la literatura de seguridad la conoce como rubber-hose cryptanalysis («criptoanálisis de manguera de goma»), la extracción de secretos mediante tortura o amenazas. El eslabón más débil de cualquier sistema de custodia no es el algoritmo, sino la persona que guarda los secretos.
En bitcoin la asimetría es aún más dura: una transacción firmada es definitiva, sin banco al que llamar ni fraude que revertir. El ataque de los 5 dólares convierte la mejor propiedad de bitcoin —que nadie puede confiscarlo— en el problema del titular: nadie puede recuperarlo.
2. Por qué la criptografía no te salva de la coerción
El adversario ataca a la persona, no a la clave
El modelo de amenaza de la coerción física es distinto del adversario remoto: uno opera contra la entropía de tu semilla; el otro, contra tu voluntad. Le bastan tres capacidades:
- Identificación: vincular una tenencia de criptomonedas con una persona física concreta.
- Acceso físico: localizarte en tu domicilio, tu trabajo o tus desplazamientos.
- Disposición a la violencia: usar fuerza o amenazas creíbles, contra ti o contra tus familiares.
A esas tres se suma una condición económica: el atacante calcula que el valor esperado supera el coste y el riesgo legal. El «precio» de la llave inglesa es una metáfora de ese cálculo: la herramienta cuesta poco y una cartera grande rinde mucho.
La consecuencia incomoda al discurso habitual de la autocustodia: en firma única, tus capas técnicas —hardware wallet, PIN, air gap— se reducen a un único punto de fallo humano; si te fuerzan a desbloquear y firmar, cumplen su función… en favor del atacante.
El requisito previo: identificarte como objetivo
Antes de la violencia existe inteligencia previa: el atacante necesita saber que posees criptomonedas y estimar cuánto. Las fuentes: redes sociales, análisis de cadena que vincula direcciones con identidades mediante ENS o exchanges, filtraciones de datos e insiders con acceso a bases de datos.
El informe de CertiK del primer semestre de 2026 describe un salto hacia el data-driven targeting: los atacantes combinan bases de datos filtradas, registros fiscales, perfiles sociales, nombres ENS y actividad on-chain para construir un expediente del objetivo —nombre, dirección, familia, riqueza estimada— sin vigilancia prolongada. El ataque físico pasa a ser la última etapa de un proceso que es, sobre todo, información.
La implicación es directa: la OPSEC no es un complemento de la seguridad física, es su preludio.
3. La escalada de 2026 en cifras
El informe Intel3D H1 2026 Wrench Attacks de CertiK, publicado el 23 de julio de 2026, es la radiografía más completa del fenómeno: crecen los incidentes y, sobre todo, se dispara el valor en juego. Su informe de 2025 ya situaba a Europa como la región más peligrosa para titulares de cripto; el de 2026 confirma una crisis concentrada en Europa occidental.
| Indicador (CertiK) | H1 2025 | H1 2026 |
|---|---|---|
| Incidentes verificados | 39 | 52 (+33,3 %) |
| Exposición económica registrada | ≈ 10,5 millones de dólares | ≈ 124,1 millones de dólares (×11,8) |
| Exposición media por incidente | ≈ 270.000 dólares | ≈ 2,39 millones de dólares |
| Incidentes en Europa | 14 (35,9 %) | 39 (75,0 %) |
| Incidentes en Francia | 10 | 33 (63,5 % del total mundial) |
| Invasiones domiciliarias | 1 | 20 |
| Secuestros | 12 | 16 |
Dos matices al leer estos números: la exposición registrada no equivale a fondos robados (incluye rescates exigidos y fondos congelados o recuperados), y el informe solo cuenta incidentes públicos, así que el subregistro es severo. La concentración en Francia distorsiona cualquier promedio: según su ministro del Interior, Laurent Nuñez, las autoridades registraron 77 incidentes físicos vinculados a cripto en el primer semestre de 2026, frente a 45 en 2025, y unos 200 detenidos.
El cambio táctico más relevante es el auge de la invasión domiciliaria, de un caso en el primer semestre de 2025 a 20 en 2026; el primer trimestre acumuló 35 incidentes, frente a 22. La lectura de CertiK es directa: un cold wallet en casa es accesible si te obligan a desbloquearlo, y una semilla escondida en el domicilio es una responsabilidad si el atacante tiene tiempo para registrar.
Los casos son elocuentes: en marzo de 2026 una pareja de Le Chesnay-Rocquencourt fue agredida en su casa y forzada a transferir unos 900.000 euros en bitcoin; el caso Sillytuna, en el Reino Unido, terminó con la entrega forzada de unos 24 millones de dólares en aEthUSDC; y en Malasia un ciudadano surcoreano secuestrado fue liberado tras pagar su familia 3 millones de USDT de un rescate de 10 millones. Ars Technica documentó en 2024 cómo una banda de Florida golpeaba a sus víctimas hasta que entregaban sus criptomonedas.
4. OPSEC: dejar de ser un objetivo identificable
El proceso OPSEC en cinco pasos
La seguridad operacional (OPSEC) tiene definición oficial en la doctrina conjunta estadounidense: identificar información crítica y aplicar contramedidas para impedir que un adversario obtenga la inteligencia necesaria para atacar. Trasladado a la autocustodia:
- Identificar la información crítica: que custodias bitcoin, cuánto, con qué dispositivo y dónde vives.
- Analizar las amenazas: quién podría querer quitártelo y con qué medios.
- Analizar las vulnerabilidades: redes sociales, análisis de cadena, filtraciones, personas cercanas.
- Evaluar el riesgo: cruzar el valor de tus tenencias con la probabilidad de identificación.
- Aplicar contramedidas: reducir la exposición, compartimentar identidades, preparar respuestas.
La regla práctica que resume los cinco pasos: cuanto menos sepa el mundo que tienes bitcoin, menos personas pueden convertirse en una amenaza.
Higiene digital mínima
- No publiques que inviertes en criptomonedas ni el tamaño de tus posiciones.
- No compartas capturas de pantalla de carteras, saldos o historiales de transacciones.
- No vincules direcciones on-chain con tu identidad: evita ENS con tu nombre real o firmas desde direcciones asociadas a tus perfiles.
- Mantén los perfiles sociales privados y sin geolocalización; publica los viajes al volver, no en tiempo real.
- Separa identidades: pública, on-chain y física, con comunicación distinta para lo relacionado con cripto.
Hay un límite honesto: tu exposición no depende solo de ti. El informe de CertiK documenta filtraciones masivas (France Travail, el portal ANTS), a un empleado de la administración fiscal francesa acusado de vender datos de inversores en cripto a redes criminales y la extorsión denunciada por Kraken tras descubrir empleados que grababan sistemas internos con datos de clientes. Y los registros fiscales tampoco son neutrales: la directiva europea DAC8, aplicable desde el 1 de enero de 2026, obliga a reportar las transacciones de criptoactivos a las autoridades fiscales. La OPSEC reduce tu parte del problema; no puede borrar la de terceros.
La respuesta de los custodios: retiros bloqueados
El ecosistema está reaccionando. El 4 de mayo de 2026, Binance lanzó Withdraw Protection, un bloqueo temporal de retiros configurable por el usuario y pensado para escenarios de coerción: si te obligan a retirar fondos, el retiro no sale de inmediato. El blog oficial de Binance lo presenta como defensa frente a los wrench attacks, con desbloqueo anticipado solo mediante llaves de seguridad hardware o aplicaciones autenticadoras. Todo diseño que impida la transferencia instantánea reduce el incentivo del atacante.
5. Passphrase, carteras ocultas y PIN de coacción
Qué hace (y qué no hace) la passphrase BIP39
El estándar BIP39 define la passphrase como una extensión opcional de la frase semilla: la semilla derivada se calcula a partir del mnemónico más una passphrase arbitraria, y cada passphrase produce una cartera completamente distinta, que la semilla sola no alcanza. Es la base técnica de las billeteras ocultas: la cartera «visible» (sin passphrase o con una señuelo) y la cartera real (con una passphrase fuerte).
Los fabricantes documentan matices útiles. Trezor indica que la passphrase no se almacena en el dispositivo, se introduce en cada acceso y acepta hasta 128 caracteres en los modelos Safe 3, Safe 5, Safe 7 y Model T (50 en el Model One). Y un detalle crítico: cualquier passphrase genera una cartera válida, incluso con una errata, así que una cartera «vacía» no significa pérdida, sino passphrase distinta.
Lo que la passphrase no hace es igual de importante: no te protege de la coacción. Si el atacante sospecha que existe una cartera oculta, te presionará hasta que la reveles igual que la semilla. La passphrase es una defensa contra el robo del respaldo y contra la reconstrucción de claves débiles, no contra la llave inglesa. Para que cumpla su función debe ser fuerte y única, y merece la pena auditar la entropía de una passphrase antes de confiarle fondos.
La lección del fallo de entropía de Coldcard
El caso Coldcard de julio de 2026 ilustra dónde sí protege la passphrase. En marzo de 2021, un error de integración en la migración a la librería libNgU hizo que la generación de semillas de algunos firmwares usara el generador pseudoaleatorio por software Yasmarang de MicroPython en lugar del generador hardware. Coinkite estima la entropía efectiva en unos 40 bits en los Mk2 y Mk3 afectados y unos 72 bits en Mk4, Q y Mk5, frente a los 128 bits esperados de una semilla de 12 palabras.
El 30 de julio de 2026, un atacante barrió 1.196 direcciones en 41 minutos: unos 1.082 BTC, valorados entonces en unos 70 millones de dólares. Galaxy Research elevó después la cifra a 4.585 direcciones (1.367 BTC, unos 88,6 millones). Coinkite publicó firmware corregido para todos los modelos al día siguiente, con un aviso claro: actualizar no repara una semilla ya generada; hay que crear una nueva y migrar. Quedan fuera del riesgo las semillas creadas con 50 tiradas de dado independientes o más.
El experimento honeypot posterior es la mejor evidencia del papel de la passphrase: de cinco carteras creadas con firmware afectado —una solo con el mnemónico vulnerable, tres con passphrases de una, dos y tres palabras y una con número de cuenta aleatorio—, a las 14 horas solo la cartera sin passphrase había sido drenada. De las 17 carteras honeypot de la comunidad solo se vaciaron dos, todas sin entropía añadida.
La lectura es doble: estos atacantes persiguen las carteras fáciles de reconstruir, y una passphrase —aunque sea corta— saca tu cartera de esa categoría hoy, aunque Coinkite advierte de que una passphrase corta o común no sustituye la migración. Pero el experimento midió un ataque offline contra la semilla: contra la coacción en persona, ninguna passphrase cuenta.
PIN de coacción y carteras señuelo por dispositivo
Para la coerción física existe una herramienta específica: el PIN de coacción (duress PIN). La documentación del Coldcard Mk4 describe sus trick PINs, códigos alternativos que, en lugar de abrir la cartera principal, ejecutan una acción predefinida: abrir una cartera señuelo, borrar la semilla en silencio, iniciar una cuenta atrás o brickear el dispositivo de forma irreversible; además, se bloquea definitivamente tras 13 intentos fallidos de PIN principal.
BlueWallet documenta una función equivalente de negación plausible en el ámbito móvil: una contraseña alternativa abre un segundo almacén cifrado, distinto del real. Trezor y otros fabricantes implementan la misma idea mediante passphrases: una passphrase señuelo abre una cartera con saldo modesto mientras la passphrase real protege la cartera principal.
Una cartera señuelo solo funciona si es creíble: saldo modesto y plausible para tu perfil, algo de historial y ninguna relación criptográfica con la cartera real que permita detectar que hay más fondos. Si el atacante espera millones y recibe unos cientos de euros, la negación plausible se rompe y la presión escala.
6. Arquitecturas que sobreviven a la coerción: multifirma y separación
Multifirma 2-de-3
La multifirma elimina el punto único de coacción. En lugar de que una persona y una clave controlen todo, un esquema 2-de-3 exige el quórum de dos claves de tres para firmar, mediante los códigos de operación de multisig de Bitcoin Script. Si las claves viven en dispositivos y ubicaciones distintas, bajo control de personas diferentes, un atacante que te coaccione a ti solo no puede mover los fondos: le falta la segunda firma.
No es teoría: es una de las recomendaciones explícitas del informe de CertiK, que aconseja para saldos grandes multifirma o computación multiparte, retrasos en los retiros, límites de gasto y firmantes separados geográficamente. Para un particular, la configuración más citada es la multifirma 2-de-3: tú custodias dos claves en ubicaciones separadas y una tercera persona de confianza guarda la tercera. La contrapartida es operativa: firmar requiere reunir el quórum.
Shamir (SLIP-39) y respaldos dispersos
Para el respaldo de la semilla, SLIP-39 —la especificación de SatoshiLabs— aplica el esquema de compartición de secretos de Shamir a frases mnemónicas. La semilla se divide en varias comparticiones (shares) y se define un umbral mínimo para reconstruirla; con un respaldo Shamir 2-de-3, dos comparticiones de tres bastan para recuperar, y una sola no revela nada útil.
La separación geográfica de los respaldos es la versión doméstica de esta idea: ninguna copia única de la semilla vive en el domicilio donde alguien puede encontrarla y donde tú puedes ser obligado a entregarla. El caso extremo es la «Bitcoin Family» de Didi Taihuttu: según CNBC, tras la ola de secuestros de 2025 repartió su semilla, grabada en placas de acero, por cuatro continentes.
Dos límites conviene tener presentes. Primero, la usabilidad: un esquema que exige viajar para reconstruir la semilla no sirve para el gasto cotidiano; la respuesta habitual es escalonar carteras (una caliente, la principal fría y dispersa, una señuelo). Segundo, el proxy targeting: si el atacante no puede doblegarte a ti, presionará a familiares o custodios. La multifirma protege los fondos; el protocolo familiar protege a las personas.
7. Defensa en capas y qué hacer bajo amenaza
Ninguna de las medidas anteriores basta por sí sola. La combinación depende de tu perfil de riesgo:
| Capa | Qué hace | Qué riesgo reduce |
|---|---|---|
| OPSEC digital | Minimiza tu huella pública: nada de saldos, capturas ni planes en redes | Que te identifiquen como objetivo |
| Cartera señuelo y PIN de coacción | Algo creíble que entregar bajo presión | La pérdida total y la escalada de violencia |
| Passphrase de alta entropía | Deriva una cartera separada que la semilla sola no alcanza | El robo o la reconstrucción de la semilla (no la coerción) |
| Multifirma 2-de-3 | Exige un quórum de claves repartidas | El punto único de coacción |
| Respaldo disperso | Ninguna copia única de la semilla en el domicilio | El allanamiento con registro |
| Protocolo familiar | Formación mínima y señales pactadas | La presión sobre familiares |
Queda la pregunta que ningún artículo técnico debería eludir: qué hacer si el ataque ya está ocurriendo. Si alguien te amenaza físicamente, la prioridad es tu vida y la de los tuyos: entrega la cartera señuelo o el PIN de coacción sin revelar que existe algo más, coopera, no resistas y denuncia después. El objetivo del diseño es que, llegado ese momento, la pérdida sea pequeña y asumible. Ningún saldo en bitcoin vale más que tu seguridad.
Preguntas frecuentes
¿La passphrase BIP39 me protege del ataque de los 5 dólares?
No. La passphrase protege tu semilla si alguien la roba o la reconstruye desde entropía débil, como demostró el caso Coldcard de 2026: las carteras con passphrase sobrevivieron al barrido automático de semillas vulnerables. Pero si el atacante está delante de ti y sospecha que existe una cartera oculta, puede obligarte a revelarla igual que la semilla: contra la coerción en persona, no es una defensa.
¿Cuánto dinero debe tener una cartera señuelo?
Lo suficiente para que el atacante se lo crea y lo bastante poco para que perderlo no duela: coherente con tu perfil público, porque una cartera «pobre» invita a pensar que escondes más, y criptográficamente independiente de la real, con algo de historial para parecer auténtica.
¿La multifirma elimina el riesgo de coacción?
Lo reduce de forma significativa, no lo elimina. En un 2-de-3 bien montado, un titular coaccionado no puede firmar, y eso rompe la lógica del ataque exprés. Pero el atacante puede presionar a familiares o custodios; por eso CertiK insiste en combinar la multifirma con dispersión geográfica, retrasos y protocolos familiares.
¿Qué hago si me están amenazando ahora mismo?
Cooperas. Entregas la cartera señuelo o el PIN de coacción si los tienes, no revelas que existen otras carteras y no resistes físicamente. Una vez a salvo, denuncia y da por comprometido todo lo entregado: migra los fondos reales ante cualquier duda de que el atacante pudo vincular tu cartera principal.
El ataque de los 5 dólares es el fallo de todo diseño de custodia que olvida a la persona. Ningún hardware ni algoritmo te protege de la coacción: la defensa real es operativa. Discreción sobre tu tenencia, una passphrase de alta entropía, una cartera señuelo creíble y, para saldos grandes, multifirma con claves dispersas.
Artículos relacionados
- Passphrase BIP39 y billeteras ocultas: negación plausible
- Auditoría de entropía en passphrases BIP39
- Fuerza bruta offline: coste real
- Shamir (SLIP-39): respaldo 2-de-3
- Coldcard Mk4: firma air-gapped
Fuentes y referencias
- XKCD #538 «Security» (viñeta original) — https://xkcd.com/538/
- Explain xkcd, 538: Security (fecha de publicación y transcripción de la viñeta) — https://www.explainxkcd.com/wiki/index.php/538
- CertiK, Intel3D H1 2026 Wrench Attacks (julio de 2026) — https://www.certik.com/certik-report/intel3d/intel3d-wrench-h1-2026
- CertiK, 2025 Skynet Wrench Attacks Report — https://www.certik.com/skynet-report/skynet-wrench-attacks-report
- Ars Technica, «Forget hacking, this gang just beat people to steal their crypto» (2024) — https://arstechnica.com/security/2024/09/forget-hacking-this-gang-just-beat-people-to-steal-their-crypto/
- CNBC, «’Bitcoin Family’ hides crypto codes on four continents» (2025) — https://www.cnbc.com/2025/06/07/bitcoin-family-crypto-security-kidnappings.html
- Binance Blog, «Introducing Withdraw Protection» (mayo de 2026) — https://www.binance.com/en/blog/security/3542633869509684449
- BIP-39: Mnemonic code for generating deterministic keys — https://github.com/bitcoin/bips/blob/master/bip-0039.mediawiki
- BIP-11: M-of-N Standard Transactions (multisig de Bitcoin Script) — https://github.com/bitcoin/bips/blob/master/bip-0011.mediawiki
- SLIP-39: Shamir’s Secret-Sharing for Mnemonic Codes (SatoshiLabs) — https://github.com/satoshilabs/slips/blob/master/slip-0039.md
- Trezor, «What is a passphrase?» — https://trezor.io/guides/backups-recovery/advanced-wallets/what-is-a-passphrase
- Coldcard Docs, PINs (trick PINs y bloqueo tras 13 intentos) — https://coldcard.com/docs/pins/
- BlueWallet Docs, Plausible Deniability — https://bluewallet.io/docs/plausible-deniability/
- Coinkite Blog, Coldcard Security Advisory (julio de 2026) — https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/
- Coinkite Blog, Technical Deep Dive into the Entropy Issue — https://blog.coinkite.com/entropy-technical-backgrounder/
- Block Engineering, Predictable RNG Fallback in Coldcard Firmware — https://engineering.block.xyz/blog/predictable-rng-fallback-and-32-bit-reseed-in-coldcard-firmware
- The Hacker News, Coldcard hardware wallet flaw: $70 million theft in 41 minutes (agosto de 2026) — https://thehackernews.com/2026/08/coldcard-hardware-wallet-flaw-linked-to.html
- ChainCatcher, Coldcard Mk3 honeypot tests (agosto de 2026) — https://www.chaincatcher.com/en/article/2281004
- Joint Publication 3-13.3, Operations Security (doctrina oficial de OPSEC) — https://jfsc.ndu.edu/Portals/72/Documents/JC2IOS/DOPC/JP%203_13_3%20OPSEC.pdf
- EUR-Lex, Directiva (UE) 2023/2226 (DAC8) — https://eur-lex.europa.eu/legal-content/ES/TXT/?uri=CELEX%3A32023L2226