Índice
- 1. Qué es un esquema 3-de-5 y qué riesgo neutraliza
- 2. SLIP-39: el estándar que define las shares del 3-de-5
- 3. Qué hardware y software admite SLIP-39
- 4. Diseño del reparto: custodios que no fallen a la vez
- 5. Implementación de un 3-de-5 paso a paso
- 6. Gobernanza: verificación periódica y planes de contingencia
- 7. 3-de-5 frente a 2-de-3 y a multisig on-chain
- Preguntas frecuentes
- Artículos relacionados
- Fuentes y referencias
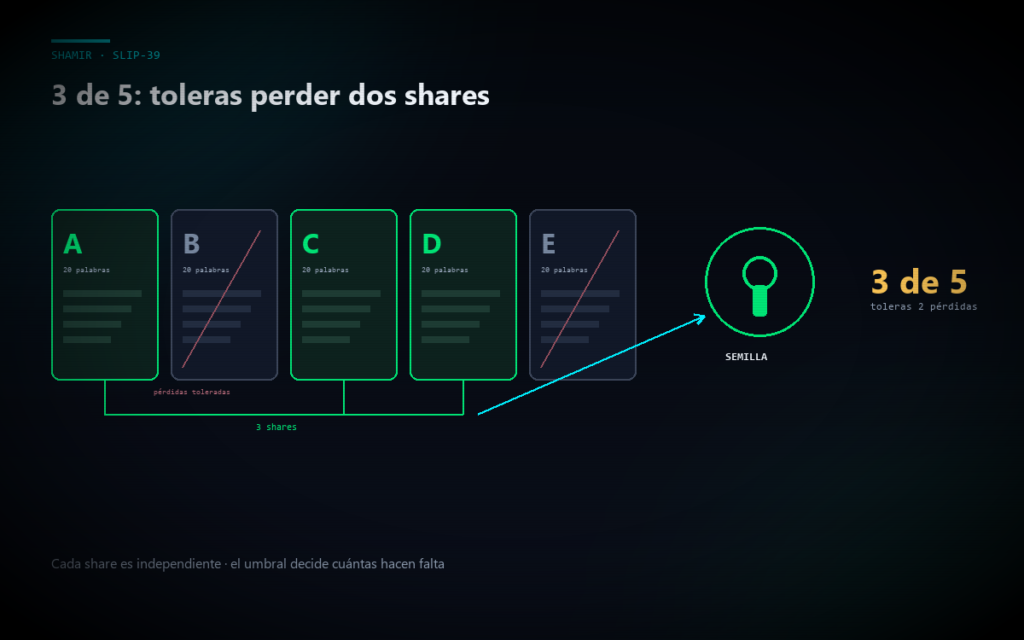
- Un backup Shamir 3-de-5 divide tu semilla en cinco shares y exige tres de ellas para reconstruirla: toleras la pérdida de dos sin quedar bloqueado.
- Con menos de tres shares no se obtiene información sobre la semilla; el riesgo real no es la criptografía, sino que tres custodios fallen o se alíen a la vez.
- El diseño manda: reparte las shares entre personas y ubicaciones sin correlación física, jurídica ni de proveedor, y documenta el reparto sin revelar su contenido.
- Solo algunos dispositivos generan shares SLIP-39 (Trezor Model T y familia Safe, entre otros). Verifica la compatibilidad y ejecuta una recuperación de prueba antes de depositar fondos.
Un backup Shamir 3-de-5 divide tu semilla en cinco shares y exige tres de ellas para reconstruirla. Pierdes dos shares y sigues recuperando tus fondos; un atacante con una o dos no obtiene nada. Ese equilibrio entre disponibilidad y seguridad es la razón por la que el 3-de-5 se usa con frecuencia en custodia compartida: socios de negocio, familias que planifican una herencia y titulares que quieren repartir el riesgo entre personas e instituciones.
En este artículo verás qué es exactamente un esquema 3-de-5, cómo lo define el estándar SLIP-39, qué hardware y software lo soportan, cómo diseñar el reparto para que los custodios no fallen a la vez y cómo implementarlo y verificarlo sin exponer la semilla, con una comparativa final frente al 2-de-3 y la multisig on-chain.
Una aclaración previa: SLIP-39 no es BIP-39 y un reparto Shamir no es multisig. Son tres herramientas que a menudo se confunden, y mezclarlas suele ser la primera señal de un diseño de custodia mal planteado.
1. Qué es un esquema 3-de-5 y qué riesgo neutraliza
Shamir’s Secret Sharing es un esquema criptográfico publicado por Adi Shamir en 1979. Divide un secreto en N partes, llamadas shares, de modo que cualquier subconjunto de M de ellas reconstruye el secreto original, mientras que M−1 o menos no revelan nada sobre él. La propiedad no es probabilística: es seguridad de la información en sentido estricto, demostrada matemáticamente.
En un 3-de-5, N vale 5 y M vale 3. El esquema traza un polinomio de grado 2 que pasa por un punto que codifica el secreto y entrega a cada share un punto distinto de esa curva: dos puntos no la definen, tres sí, por interpolación. SLIP-39 aplica esta operación byte a byte sobre el cuerpo finito GF(256), el mismo del cifrado AES.
Las dos consecuencias prácticas del diseño son las que determinan todo lo demás:
- Tolerancia a pérdidas: puedes perder o destruir hasta dos shares cualesquiera (N − M = 5 − 3 = 2) y seguir recuperando la semilla con las tres restantes.
- Resistencia a robo: un atacante necesita tres shares de cinco. Quien robe una o dos no puede ni siquiera empezar un ataque de fuerza bruta contra la semilla, porque no tiene ningún dato sobre ella.
Un matiz técnico: la especificación incorpora en cada conjunto un digest del secreto que permite detectar cuándo se combina un conjunto de shares inválido. Un atacante con dos shares de un respaldo de 128 bits podría usar ese digest en una búsqueda por fuerza bruta, reduciendo la entropía efectiva de 128 a 96 bits, según reconoce la propia especificación. Sigue fuera del alcance práctico, pero explica por qué existen las shares de 33 palabras (256 bits).
Frente a la alternativa ingenua de duplicar la semilla, la diferencia es cualitativa: cada copia adicional de una semilla BIP-39 multiplica los puntos por donde puede entrar un ladrón. Las shares de un 3-de-5, en cambio, separan la disponibilidad de la confidencialidad: ganas redundancia sin multiplicar el riesgo de robo.
2. SLIP-39: el estándar que define las shares del 3-de-5
El 3-de-5 se materializa hoy casi siempre mediante SLIP-0039, el estándar de SatoshiLabs publicado en diciembre de 2017 con estatus Final y pensado como sustituto de BIP-39. La diferencia clave: una share es una secuencia de palabras de una lista propia de 1.024 términos en inglés, con entre 4 y 8 letras y prefijos de cuatro letras únicos, pensada para una entrada en pantalla rápida y con pocos errores.
Cada share tiene una estructura concreta:
- Longitud: 20 palabras para secretos de 128 bits y 33 palabras para secretos de 256 bits. En la práctica solo circulan esas dos longitudes: son las únicas que la especificación obliga a soportar.
- Identificador: las dos primeras palabras son idénticas en todas las shares del mismo conjunto. Sirven para confirmar de un vistazo que estás mezclando shares del mismo backup y no de dos conjuntos distintos.
- Índice de grupo: la tercera palabra codifica el grupo de la share. Los esquemas de grupos (Super Shamir, en la terminología de Trezor) construyen estructuras de dos niveles: por ejemplo, un grupo familiar de 2 de 3 y la share única de un grupo de recuperación profesional, de modo que la recuperación exija reunir ambos grupos.
- Checksum: las tres últimas palabras forman un código RS1024, inspirado en Bech32, que detecta con certeza cualquier error de hasta 3 palabras y tiene menos de una probabilidad entre mil millones de no detectar errores mayores.
La passphrase merece un párrafo aparte, porque es donde más errores circulan. No es una palabra más ni una sexta share: cifra el secreto antes de dividirlo, y las shares siguen teniendo 20 o 33 palabras. Además, no hay forma de verificar si es la correcta: cualquier passphrase produce una semilla válida, pero solo la tuya abre tu cartera. Eso permite billeteras señuelo y negación plausible, y significa que un error al teclearla no genera ninguna advertencia.
Otra ventaja frente a BIP-39 son los backups extensibles: puedes generar más adelante un nuevo conjunto de shares para la misma semilla (por ejemplo, pasar de una copia única a un 3-de-5) sin mover fondos a una cartera nueva, algo que BIP-39 no permite.
3. Qué hardware y software admite SLIP-39
Antes de diseñar el reparto, comprueba que tu ecosistema habla el mismo idioma que tus shares. El soporte de SLIP-39 no es universal y no es intercambiable con los demás formatos de reparto.
Según la documentación de Trezor, el Model T fue el primer hardware wallet en implementar SLIP-39 y, desde junio de 2024, Shamir Backup es el tipo de copia de seguridad por defecto de la familia Safe. Los dispositivos compatibles son el Model T y los Safe 3, Safe 5 y Safe 7, con firmware 2.7.2 o superior para los backups multi-share. El Model One no figura en esa lista: sigue limitado a backups BIP-39. Trezor Suite genera por defecto shares de 20 palabras (128 bits); para shares de 33 palabras (256 bits) hay que recurrir a trezorctl o a Electrum.
Fuera de Trezor, su documentación cita como compatibles con SLIP-39 las hardware wallets Keystone y OneKey y carteras de software como Electrum, Sparrow, BlueWallet, Wasabi y Rabby. Eso es relevante para el plan de contingencia: si tu hardware desaparece o el fabricante abandona el formato, una cartera de software compatible puede reconstruir la semilla desde las shares.
Coldcard es la excepción más notable: no trabaja con SLIP-39. Su apuesta es codex32, el estándar BIP-93, con el que genera y recupera shares Shamir en su propia implementación: entre 2 y 9 shares, umbral mínimo 2 y secretos de 128 o 256 bits. La matemática es la misma, la codificación no: una share codex32 (cadena MS1 con checksum) no se combina con shares SLIP-39.
Existe además un tercer estándar, SSKR, definido por Blockchain Commons en el documento BCR-2020-011. SSKR también usa Shamir, codifica las shares en ByteWords (palabras de cuatro letras) y fue diseñado para admitir la conversión de ida y vuelta con BIP-39, una carencia que sus autores achacan a SLIP-39. Tiene implementaciones en Gordian SeedTool y LetheKit, pero su adopción en hardware wallets de consumo es menor que la de SLIP-39.
La lección práctica: elige el estándar en función del hardware que vas a usar de verdad, y guarda constancia por escrito del formato de cada share. Una share de 20 palabras, una cadena codex32 y una secuencia ByteWords pueden convivir en la misma carpeta de herencia y no son combinables entre sí.
4. Diseño del reparto: custodios que no fallen a la vez
El 3-de-5 funciona solo si las cinco shares no comparten destino. Todo el diseño del reparto se reduce a una pregunta: ¿qué evento concreto podría destruir o poner en manos de un tercero tres shares a la vez? Si encuentras una respuesta verosímil, el esquema no te protege de ese evento.
Las correlaciones más habituales que invalidan un reparto:
- Correlación física: dos o tres shares en el mismo domicilio, la misma ciudad o la misma zona inundable. Un incendio o un robo local se las lleva a la vez.
- Correlación de proveedor: varias shares en cajas del mismo banco o bajo el mismo servicio profesional. Una quiebra o un cierre las afecta a todas.
- Correlación jurisdiccional: shares en el mismo país o bajo la misma autoridad. Un cambio normativo o un procedimiento judicial las compromete simultáneamente.
- Correlación relacional: custodios que comparten casa, herencia o intereses. La probabilidad de colusión (o de que un mismo suceso los afecte) es alta, y la colusión es el peor caso de un esquema de umbral.
Un reparto razonable para custodia compartida, a modo de ejemplo:
| Share | Custodio | Soporte | Ubicación | Función en el esquema |
|---|---|---|---|---|
| Share 1 | Tú | Placa de acero | Caja fuerte en tu domicilio | Operativa y recuperación habitual |
| Share 2 | Socio o familiar de confianza | Placa de acero | Domicilio en otra ciudad | Redundancia operativa |
| Share 3 | Abogado o albacea | Sobre sellado | Bufete o archivo profesional | Incapacidad y herencia |
| Share 4 | Caja de seguridad | Placa de acero | Banco, entidad A | Resistencia ante desastres locales |
| Share 5 | Caja de seguridad | Placa de acero | Banco, entidad B, otra jurisdicción | Diversificación de proveedor |
Reglas de diseño que conviene fijar por escrito: ninguna persona física custodia más de una share; tú conservas como mínimo una y conoces la ubicación de todas; cada custodio recibe instrucciones claras sobre qué debe hacer con su share y a quién avisar si algo cambia; y el registro del reparto documenta quién tiene qué, pero nunca el contenido de las shares.
Un matiz si la custodia es compartida entre socios: en un 3-de-5 puro, tres custodios que coluden tienen todo lo necesario para vaciar la cartera. Si tu modelo de amenaza incluye esa posibilidad, añade una passphrase fuerte que nadie más conozca o plantéate un esquema multisig 2-de-3, donde cada firmante conserva su clave y ninguna se reconstruye. Cómo hacerlo bien está en nuestra guía sobre billeteras ocultas y negación plausible.
5. Implementación de un 3-de-5 paso a paso
El procedimiento que sigue asume un Trezor con Shamir Backup, que es el camino más documentado. Los pasos conceptuales son los mismos con cualquier dispositivo compatible.
Generación de las shares en un dispositivo limpio
Prepara un dispositivo nuevo o restaurado de fábrica. En Trezor Suite, elige un backup multi-share y fija 5 shares con umbral 3. Las palabras se generan y se muestran solo en la pantalla del dispositivo, nunca en el ordenador, y salen de una en una, con 20 palabras por defecto. Decide antes si quieres 128 o 256 bits: la longitud no se cambia después sin rehacer el backup.
Transcripción y verificación en pantalla
Graba cada share en un soporte físico resistente, idealmente una placa de acero, y pasa después la verificación que el dispositivo te propone (check-back): te pide confirmar palabras concretas de cada share para descartar errores de transcripción. Qué placas resisten de verdad fuego, corrosión y golpes lo detallamos en placas de acero: resistencia real.
Sin copias digitales
Nada de fotos, capturas, gestores de contraseñas ni nubes: una foto de una share convierte un esquema de umbral en un dato más alojado en un servidor ajeno. La documentación de Trezor lo formula sin rodeos: nunca hagas copias digitales de las shares.
Passphrase opcional
Si añades passphrase, guárdala separada de las shares y en un formato que sobreviva a ti: sin ella, ni las cinco shares juntas abren tu cartera. Recuerda el matiz: una passphrase errónea no avisa, simplemente abre otra cartera vacía. Si forma parte del diseño de herencia, documéntala en un plan aparte, como el que explicamos en herencia criptográfica.
Sellado y entrega
Las shares destinadas a terceros viajan en sobres o bolsas con sello de seguridad numerado. Anota el número de sello, la fecha de entrega y el custodio en tu registro, sin copiar la share. Un sello roto en una auditoría no significa necesariamente robo, pero sí obliga a tratar esa share como comprometida.
Prueba de recuperación antes de depositar
Antes de enviar fondos, reconstruye la semilla con tres shares en un dispositivo de respaldo y comprueba que la dirección de recepción coincide con la esperada. Coldcard documenta este mismo principio para codex32: recuperar como semilla temporal y comparar huella y dirección conocida. Es la única prueba que detecta shares mal grabadas, custodios que no entienden el procedimiento y conjuntos mezclados.
6. Gobernanza: verificación periódica y planes de contingencia
Un 3-de-5 es un sistema vivo: custodios que cambian de domicilio, sellos que se degradan, placas que se pierden en una mudanza. La gobernanza es lo que separa un esquema que funciona el día uno de uno que sigue funcionando diez años después.
Verificación periódica sin exponer la semilla. Trezor Suite incluye la función Check backup: introduces las shares en el dispositivo, con entrada por etapas si están en ubicaciones distintas, y este compara el backup reconstruido con el que tiene almacenado, sin borrar la cartera. Para completar el chequeo hay que reunir el umbral; lo que se valida share a share desde el primer momento es su checksum RS1024, de modo que cada custodio puede confirmar en el acto que su share está bien transcrita.
Recuperación de prueba real. Una vez al año, o tras cualquier cambio de custodio, ejecuta una reconstrucción completa con tres shares en un dispositivo limpio y compara la huella de la cartera y una dirección conocida. Es más trabajo que el check-back, pero es lo único que verifica el circuito completo, incluida la parte humana.
Rotación de custodios. Cuando sustituyas a un custodio, recupera su share, entrégasela al nuevo y actualiza el registro. Si la sustitución se debe a una relación deteriorada, no des por buena la share devuelta: pudo ser copiada. Los detalles operativos están en rotación de custodios y geografía.
Share comprometida. Si una share se pierde o sospechas que fue vista, no basta con regenerar esa share. El conjunto ya no ofrece las garantías de partida, así que genera un backup completo nuevo y mueve los fondos a la cartera nueva.
Herencia e incapacidad. Los esquemas de grupos de SLIP-39 permiten, por ejemplo, dar a tus herederos un grupo 2-de-3 y al albacea un share de un segundo grupo, de modo que la herencia requiera la cooperación de ambos. Diseñar bien esos umbrales es más importante que elegir la placa adecuada.
7. 3-de-5 frente a 2-de-3 y a multisig on-chain
El 3-de-5 no es la única forma de exigir tres de cinco, y no siempre es la mejor. La comparativa útil es doble: contra el 2-de-3 dentro del propio SLIP-39, y contra la multisig on-chain, que resuelve un problema distinto.
Frente al 2-de-3, el 3-de-5 gana tolerancia a pérdidas (dos shares en vez de una) a cambio de más custodios que coordinar: más placas, más sellos, más pruebas y más superficie para el error humano. Si tu patrimonio no exige tolerar dos pérdidas simultáneas ni repartir el control entre cuatro o cinco personas, un Shamir Backup 2-de-3 cubre la mayoría de los casos con la mitad de mantenimiento.
La confusión más costosa es entre Shamir y multisig. En multisig, las claves privadas son independientes desde el principio y la cadena exige M de N firmas para gastar; en Shamir, una única semilla se divide en trozos que deben reunirse en un solo dispositivo para reconstruirla. La comparativa técnica:
| Parámetro | SLIP-39 3-de-5 (Shamir) | Multisig 3-de-5 on-chain |
|---|---|---|
| Capa de ejecución | Fuera de la cadena, sobre la semilla antes de derivar claves | En la cadena, mediante script Bitcoin (P2SH, P2WSH o Taproot) |
| Coste de transacción | Transacciones idénticas a las de firma única | Mayor: la transacción incluye varias firmas y el script completo |
| Privacidad en la cadena | Alta: nada revela que usas un reparto | Menor: al gastar se publica la estructura multisig |
| Firma remota | Inviable: hay que reconstruir la semilla en un solo dispositivo | Natural: cada firmante firma desde su propio dispositivo |
| Umbral flexible | Fijado al generar el backup; cambiarlo exige rehacerlo | Fijado en el script; cambiarlo exige mover fondos |
| Punto de fallo | El momento de la reconstrucción, con todas las shares juntas | La coordinación de firmantes y la custodia de cada clave |
La regla práctica: usa SLIP-39 3-de-5 para respaldar una semilla con reparto y redundancia, cuando los firmantes pueden reunirse físicamente para una recuperación. Usa multisig on-chain cuando los firmantes deban autorizar gastos desde ubicaciones distintas sin reconstruir nunca una semilla en un único dispositivo, que es el caso típico de empresas y grupos de cofirmantes.
El coste de complejidad del 3-de-5 es real: cinco custodios, cinco ubicaciones, pruebas recurrentes y más error humano en el procedimiento. Si no puedes nombrar hoy a cinco personas o instituciones a las que confiarías una share sin pensarlo, probablemente no es tu esquema todavía.
Preguntas frecuentes
¿Qué pasa si pierdo dos de las cinco shares?
Nada grave: las tres restantes reconstruyen la semilla y la cartera sigue operativa. La pérdida solo es crítica si no puedes reunir tres shares del mismo conjunto, o si una de las shares perdidas pudo caer en manos ajenas: en ese caso, trata el conjunto como comprometido y muévete a uno nuevo.
¿Puedo crear un 3-de-5 con cualquier hardware wallet?
No. SLIP-39 lo soportan los Trezor Model T y Safe 3/5/7 y, según la documentación de Trezor, las hardware wallets Keystone y OneKey y varias carteras de software. Coldcard usa codex32 (BIP-93), otro formato de shares que no se mezcla con SLIP-39. Comprueba el estándar antes de generar nada.
¿La passphrase convierte el 3-de-5 en un esquema 3-de-6?
No. La passphrase no es una share: cifra la semilla antes de dividirla, así que las shares siguen siendo cinco y el umbral sigue siendo tres. Eso sí, sin la passphrase correcta ni las cinco shares juntas abren tu cartera, y una passphrase equivocada no produce error: simplemente abre una cartera distinta.
¿Shamir 3-de-5 y multisig 3-de-5 son lo mismo?
No. En Shamir partes una única semilla en cinco trozos que se recombinan en un dispositivo para reconstruirla. En multisig existen cinco claves independientes y la cadena exige tres firmas para gastar, sin que ninguna clave se reconstruya nunca. Resuelven problemas distintos y no son intercambiables.
El 3-de-5 es la configuración indicada cuando necesitas tolerar dos pérdidas simultáneas o repartir el control entre varias personas, y estás dispuesto a mantener la gobernanza que exige: custodios sin correlación, verificación anual y pruebas de recuperación reales. Si no necesitas tanto margen, la complejidad no se justifica.
Artículos relacionados
- Shamir Backup 2-de-3 (SLIP-39)
- Rotación de custodios y geografía
- Placas de acero: resistencia real
- Plan de contingencia ante pérdida parcial de shares
- Multisig 2-de-3 para empresas
Fuentes y referencias
- SLIP-0039: Shamir’s Secret-Sharing for Mnemonic Codes (SatoshiLabs) — github.com/satoshilabs/slips/blob/master/slip-0039.md
- Trezor — What is Shamir backup? — trezor.io/learn/advanced/standards-proposals/what-is-shamir-backup
- Trezor — SLIP39 FAQs — trezor.io/guides/backups-recovery/general-standards/slip39-faqs
- Trezor — Create a wallet with Multi-share Backup — trezor.io/guides/backups-recovery/advanced-wallets/create-a-wallet-with-multi-share-backup
- Trezor — Check wallet backup on the Model T — trezor.io/guides/backups-recovery/general-standards/check-wallet-backup-on-model-t
- Trezor — Check wallet backup on Trezor Safe 3 — trezor.io/guides/backups-recovery/general-standards/check-backup-on-trezor-safe-3
- BIP-39: Mnemonic code for generating deterministic keys — github.com/bitcoin/bips/blob/master/bip-0039.mediawiki
- BIP-93: codex32 — github.com/bitcoin/bips/blob/master/bip-0093.mediawiki
- COLDCARD Documentation — Codex32 & Shamir Secret Sharing — coldcard.com/docs/codex32
- Blockchain Commons — SSKR for Developers — github.com/BlockchainCommons/crypto-commons/blob/master/Docs/sskr-developers.md
- BCR-2020-011: UR Type Definition for Sharded Secret Key Reconstruction (SSKR) — github.com/BlockchainCommons/Research/blob/master/papers/bcr-2020-011-sskr.md
- Adi Shamir (1979), How to share a secret, Communications of the ACM 22(11) — dl.acm.org/doi/10.1145/359168.359176
- Bitcoin Developer Guide — Transactions (multisig) — developer.bitcoin.org/devguide/transactions.html