Índice
- 1. Qué es un multisig 2-de-3 y qué garantiza
- 2. Multisig nativo frente a MPC: por qué importa para la recuperación
- 3. El descriptor: el cuarto respaldo crítico
- 4. Cómo repartir las tres claves: arquitecturas sin custodio
- 5. Timelock, Miniscript y modelos híbridos de recuperación
- 6. Protocolo de recuperación sin custodio: los tres escenarios
- 7. Gobierno, rotación de claves y pruebas periódicas
- 8. Riesgos y limitaciones del multisig 2-de-3
- Preguntas frecuentes
- Artículos relacionados
- Fuentes y referencias
- Un multisig 2-de-3 exige dos firmas de tres claves independientes: ningún empleado, dispositivo o proveedor puede mover fondos por sí solo.
- Además de las tres semillas hay que respaldar el descriptor (las tres claves públicas con sus rutas de derivación): sin él, la bóveda no se reconstruye.
- Con dos claves y el descriptor, la empresa recupera los fondos sin depender de nadie; con una sola clave, todo depende de la configuración elegida.
- Prueba la recuperación completa con las personas reales antes de depositar fondos significativos.
Un multisig 2-de-3 para empresas es una bóveda de Bitcoin que exige la firma de dos de tres claves independientes para gastar fondos. Su función es eliminar el punto único de fallo de una tesorería: ni un empleado que abandona la empresa, ni un dispositivo comprometido, ni un proveedor que desaparece puede mover el saldo por su cuenta.
La parte que suele descuidarse es la recuperación. Un 2-de-3 solo permite recuperar los fondos sin depender de nadie si conservas dos de las tres semillas y el descriptor de la bóveda. Pierde dos claves y, en un esquema estricto, el saldo queda inaccesible; pierde el descriptor y dos semillas pueden no bastar para reconstruir las direcciones.
Este artículo repasa el funcionamiento técnico del esquema, su comparación con la custodia multipartita (MPC), qué respaldar además de las semillas, cómo repartir las tres claves entre personas y ubicaciones, y qué protocolo seguir cuando una clave desaparece. Los datos se apoyan en los BIP correspondientes, la documentación de fabricantes como Coldcard y las guías oficiales de proveedores de bóvedas como Casa, Theya y Unchained.
1. Qué es un multisig 2-de-3 y qué garantiza
Un multisig M-de-N es un script de Bitcoin que exige M firmas de un total de N claves públicas para gastar. Un 2-de-3 requiere dos firmas de tres claves. Las direcciones de este tipo suelen ser P2WSH (SegWit nativo) o P2SH-P2WSH; para las primeras, BIP48 fija la ruta de derivación m/48’/0’/0’/2′, y para las segundas, m/48’/0’/0’/1′.
La propiedad que hace útil el esquema es esta: ninguna clave individual alcanza el umbral. Quien robe u obtenga una de las tres claves no puede gastar nada, y quien controle dos claves puede gastar aunque la tercera no esté disponible. La contrapartida es simétrica: en un 2-de-3 estricto, perder dos claves equivale a perder el acceso a los fondos, porque el umbral de dos firmas ya no puede alcanzarse.
El orden de las claves no importa: BIP67 define una ordenación determinista de las claves públicas dentro del script, de modo que todas las carteras que importen las mismas tres claves derivan exactamente las mismas direcciones. A esto se suma el estándar BIP174 (PSBT), el formato con el que las transacciones parcialmente firmadas viajan entre cosignantes hasta reunir las dos firmas.
En la práctica, la empresa opera así: un coordinador (Sparrow, Electrum, Specter o Caravan, entre otros) compone la transacción y la exporta como PSBT; cada firmante la revisa en su hardware wallet sin firmar a ciegas y añade su firma; la segunda firma completa el umbral y la transacción se emite. La documentación de Coldcard describe ese flujo, admite hasta 15 cosignantes e importa y exporta descriptores BIP380, con ordenación BIP67 de las claves.
2. Multisig nativo frente a MPC: por qué importa para la recuperación
Conviene no confundir el multisig nativo de Bitcoin con los esquemas de firma de umbral que comercializan los proveedores de MPC. En el multisig nativo, las claves existen de forma independiente y el script on-chain exige varias firmas; la transacción que gasta publica las claves públicas y las firmas implicadas. En las firmas de umbral, las claves se generan de forma distribuida y se produce una única firma verificable con una única clave pública: on-chain, la transacción resulta indistinguible de una single-sig, como explica Bitcoin Optech en su tema dedicado.
Esa propiedad tiene ventajas y un coste. A favor: menos datos en el testigo, comisiones más bajas y mayor privacidad. En contra: la identidad de los firmantes deja de auditarse on-chain, y la recuperación depende del protocolo de generación de claves y de las herramientas del proveedor. El multisig nativo, en cambio, se reconstruye con ingredientes estándar (semillas, claves públicas extendidas y descriptor) consumibles por software open-source, sin la participación de ningún tercero.
| Característica | Multisig nativo 2-de-3 | MPC / firmas de umbral |
|---|---|---|
| Visible on-chain | Sí: claves públicas y firmas al gastar | No: indistinguible de single-sig |
| Tamaño y comisiones | Mayores, por los datos extra del testigo | Menores: una clave y una firma |
| Recuperación sin proveedor | Posible con semillas, descriptor y software open-source | Depende del esquema y del proveedor |
| Compatibilidad con hardware wallets | Amplia (Coldcard, Trezor, Ledger, BitBox02…) | Limitada |
Para una tesorería, la diferencia decisiva es la portabilidad. Una bóveda 2-de-3 se rehace desde cero en otro coordinador o en otro país con las mismas semillas y el mismo descriptor; un esquema MPC cuya recuperación está atada al software del proveedor introduce una dependencia que el multisig nativo no tiene.
3. El descriptor: el cuarto respaldo crítico
Las tres semillas no bastan para reconstruir la bóveda. Hace falta además el descriptor: la descripción normalizada del esquema definida en BIP380, que incluye las tres claves públicas extendidas (xpubs) con su huella y su ruta de derivación, el umbral 2-de-3 y el tipo de script. Un descriptor 2-de-3 con claves ordenadas según BIP67 tiene este aspecto:
wsh(sortedmulti(2,[f0f4a37c/48'/0'/0'/2']xpub…/0/*,[e5d9c6b1/48'/0'/0'/2']xpub…/0/*,[7a1b3c92/48'/0'/0'/2']xpub…/0/*))La documentación de Coldcard es explícita: una bóveda multisig se reconstruye a partir de las semillas, pero la política M-de-N, las huellas y xpubs de los cosignantes, la ruta de derivación y el tipo de dirección deben conocerse. La guía de recuperación soberana de Casa lo concreta para una bóveda de tres claves: hacen falta las tres claves públicas y dos claves privadas cualesquiera. Unchained compara su fichero de configuración con un «mapa del tesoro» que, junto a dos de las claves, permite reconstruir la bóveda si el servicio desaparece; recomienda guardarlo en un USB sin conexión y advierte de que revela saldo e historial, aunque por sí solo no permite gastar.
La conclusión operativa: el descriptor se respalda como un cuarto elemento, separado de las semillas y en otra ubicación. No permite gastar por sí solo, pero revela saldo e historial, así que conviene guardarlo fuera de línea. Para cifrarlo existe una utilidad open-source, descriptor-encrypt, que lo cifra con las propias claves del esquema: un 2-de-3 para gastar exige un 2-de-3 para descifrar. Si además quieres dividir cada semilla, puedes combinarlo con Shamir SLIP-39: son capas distintas, y ninguna sustituye al descriptor.
4. Cómo repartir las tres claves: arquitecturas sin custodio
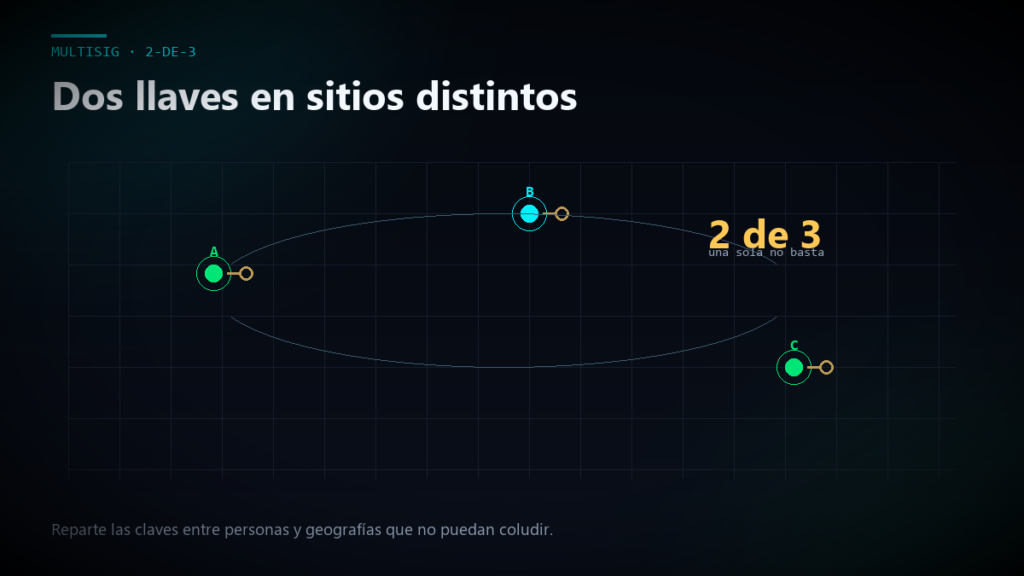
El reparto de claves es la decisión que define la bóveda. Hay dos variables: quién firma en el día a día y qué ocurre si la empresa pierde una clave.
Las tres claves en la empresa
En la configuración business-only, la empresa conserva las tres claves: típicamente, tres hardware wallets con sus tres semillas respaldadas en ubicaciones separadas, más el descriptor. Es la variante de máxima soberanía: ningún tercero participa en la operación ni en la recuperación.
La documentación de Coldcard recomienda que cada cosignante use una semilla generada de forma independiente y una passphrase propia antes de exportar su xpub. La debilidad del modelo es simétrica: si la empresa pierde dos claves, no queda ruta de rescate. Solo tiene sentido para organizaciones con un protocolo interno disciplinado de respaldos y pruebas.
Dos claves propias y una de recuperación asistida
Varios proveedores ofrecen conservar una tercera clave destinada solo a recuperar. Theya define su producto empresarial como un multisig colaborativo 2-de-3 en el que la empresa puede quedarse las tres claves o ceder una a Theya para recuperación asistida en emergencias; el día a día se firma con las dos claves propias. Casa Business monta una bóveda de tres claves que exige dos firmas, con una clave de recuperación en manos de Casa, una subcuenta para segregar tesorería de gastos operativos y asignación de claves a miembros del equipo con roles definidos.
En ambos casos, la dependencia es deliberada y acotada: el tercero no puede mover fondos por sí solo y la salida sin proveedor sigue dependiendo de conservar el descriptor y dos claves. La guía de Casa lo detalla: con las tres claves públicas y dos privadas puedes firmar fuera de su aplicación con Electrum, asumiendo que la clave de Casa no esté disponible.
| Configuración | Claves de la empresa | Clave del tercero | Rescate si se pierde una clave propia |
|---|---|---|---|
| Business-only | 3 | Ninguna | Firman las dos claves restantes |
| Recuperación asistida (Theya, Casa) | 2 | 1, solo para recuperación | El tercero cosigna la recuperación asistida |
Ninguna de las dos variantes sobrevive a la pérdida simultánea de dos claves propias: en un 2-de-3, la clave del tercero solo aporta una firma y el umbral exige dos.
5. Timelock, Miniscript y modelos híbridos de recuperación
Existe una tercera vía para la tercera clave: limitarla en el tiempo con un timelock, de modo que solo pueda firmar después de que transcurra un plazo. La política se expresa con Miniscript, el lenguaje normalizado para describir scripts de gasto. Mixin Safe, una bóveda 2-de-3 no custodiada, publica esta política en su repositorio oficial:
thresh(2,pk(OWNER),s:pk(MEMBERS),sj:and_v(v:pk(RECOVERY),n:older(52560)))Se lee así: de las tres ramas (la clave OWNER, la clave MEMBERS y la rama compuesta por la clave RECOVERY más un bloqueo temporal) deben cumplirse dos. OWNER y MEMBERS firman juntas en el día a día sin restricción; la clave de recuperación solo puede participar una vez transcurridos 52.560 bloques, alrededor de un año al ritmo medio de un bloque cada diez minutos. El repositorio añade un matiz relevante: la clave MEMBERS se genera con MPC entre los nodos de la red Mixin, así que el esquema es un híbrido de multisig, MPC y timelock.
La ventaja del timelock es la contención del daño: una clave de recuperación comprometida no puede firmar de inmediato, y la empresa dispone de una ventana para detectar el problema y mover los fondos. La contrapartida es que una recuperación legítima que dependa de esa clave también tendrá que esperar el plazo, salvo que sigan disponibles las otras dos firmas.
Bitkey, la bóveda 2-de-3 de Block, ilustra el extremo opuesto. Sus tres claves están en el móvil, en el dispositivo físico y en servidores de Block, y cualquier gasto necesita dos de ellas: la clave de Block puede cosignar sin el dispositivo hasta un importe configurado si activas la transferencia sin hardware. No hay una frase semilla BIP39 que el usuario pueda exportar: el respaldo es en la nube.
Para el peor caso, Bitkey ofrece un Emergency Exit Kit: una copia cifrada de la clave del móvil que se guarda en la nube del usuario y que solo se descifra con el dispositivo físico. Con el dispositivo, un teléfono compatible y la app de recuperación de emergencia, Block sostiene que se pueden mover los fondos sin sus servidores. El kit no recupera claves: solo extrae el saldo, y exige conservar el dispositivo y la copia del kit.
6. Protocolo de recuperación sin custodio: los tres escenarios
La recuperación depende de cuántas claves y qué respaldos queden. Conviene tener el procedimiento escrito antes de necesitarlo.
Dos de las tres claves disponibles: recuperación directa
- Reconstruye el descriptor con los tres xpubs en un coordinador compatible (Sparrow, Electrum, Specter o Caravan).
- Carga las dos semillas en dos hardware wallets air-gapped y verifica que derivan las direcciones esperadas.
- Compón una PSBT que mueva todo el saldo a una dirección nueva y comprueba en pantalla destino e importe antes de firmar.
- Firma con la primera clave, pasa la PSBT a la segunda, firma y emite la transacción.
Este flujo es exactamente el que Casa describe como «recuperación soberana» (tres claves públicas y dos privadas, con Electrum) y el que Unchained prevé con Caravan si su servicio dejara de operar. La documentación de Coldcard añade una recomendación explícita: antes de financiar la bóveda, verifica cada semilla y su passphrase, respalda política, rutas y huellas, y ejecuta una recuperación de prueba completa.
Una sola clave disponible: depende de la configuración
Con una sola clave no se alcanza el umbral de dos firmas. Si la tercera clave pertenece a un proveedor de recuperación asistida (Casa, Theya), la salida pasa por solicitar su cosignatura. En un esquema con timelock, la clave de recuperación puede firmar una vez transcurrido el plazo. En business-only puro, una sola clave no sirve de nada: la pérdida de dos claves es la pérdida del acceso.
Ninguna clave propia disponible: pérdida total
Si la empresa pierde sus dos claves y solo queda la de un tercero, la recuperación es imposible: una firma no alcanza el umbral. La única mitigación es preventiva: copias físicas de cada semilla en ubicaciones separadas, grabadas en un soporte resistente, inventariadas y verificadas de forma periódica, con un plan de sucesión que garantice que alguien más conoce el procedimiento.
7. Gobierno, rotación de claves y pruebas periódicas
El multisig resuelve la tecnología; el gobierno resuelve el uso. Tres reglas evitan que la bóveda se convierta en un cuello de botella o en una caja negra:
- Separación de funciones: quien propone un pago no debe ser quien lo aprueba. En un 2-de-3, las dos firmas deberían corresponder a roles distintos, y cada firmante debe verificar el destino antes de firmar.
- Política escrita: quién puede iniciar transacciones, con qué límites, quién aprueba y cómo se registra cada pago. Que la conozcan todos los tenedores de clave.
- Rotación definida: cuando un firmante deja la empresa, la configuración no se edita; se rotan los fondos a una dirección nueva con un quórum renovado. Un empleado saliente con una clave no puede gastar solo, pero la clave debe retirarse igualmente, y la rotación afecta también a los custodios físicos de los respaldos.
Además, programa una prueba de recuperación periódica: legibilidad de las tres semillas, validez del descriptor y un ciclo completo de firma con dos de las tres claves, ejecutado por las personas que lo harían en una emergencia real y no por quien diseñó el sistema. Esa prueba es la base del plan de sucesión: si mañana faltan dos directivos, los herederos designados deben poder reconstruir la bóveda con las instrucciones de herencia criptográfica que hayas dejado preparadas.
8. Riesgos y limitaciones del multisig 2-de-3
- El descriptor como punto de fallo: sin él, las semillas no bastan para reconstruir la bóveda; en manos ajenas, revela saldo e historial. Respalda y cifra.
- Complejidad operativa: coordinar PSBTs entre varios dispositivos y ubicaciones exige disciplina. El eslabón débil suele ser el firmante que aprueba sin mirar; la mitigación es la verificación en pantalla de cada firma, que tratamos en la guía de PSBT y blind signing.
- Privacidad y comisiones: el gasto de un multisig publica claves públicas y firmas y ocupa más datos en el testigo que un single-sig, con comisiones mayores.
- Dependencia del coordinador: la bóveda no depende del software que la coordina mientras el descriptor sea un estándar abierto y exista otro coordinador compatible. Verifica esa migración antes de necesitarla.
- Riesgo residual de los respaldos: tres semillas en tres cajas fuertes no valen si los respaldos comparten un riesgo no contemplado (un incendio regional, un mismo proveedor de almacenamiento, una misma persona que conoce todos los detalles). Distribuye los respaldos como repartes los riesgos, y si usas Shamir revisa también el plan de contingencia ante la pérdida de shares.
Preguntas frecuentes
¿Un multisig 2-de-3 evita perder los fondos si fallan dos claves?
No. Protege contra la pérdida o el robo de una única clave y elimina el punto único de fallo, pero en un esquema estricto perder dos de las tres claves equivale a perder el acceso. La redundancia de respaldos y las claves de recuperación (de un tercero o con timelock) son las únicas mitigaciones.
¿Multisig 2-de-3 o Shamir SLIP-39 para una empresa?
Son capas distintas y compatibles. El multisig reparte el control entre claves independientes de personas o dispositivos; Shamir divide cada semilla en fragmentos para repartir su respaldo. Nada impide usar un 2-de-3 en el que cada semilla esté, a su vez, dividida con Shamir SLIP-39.
¿Qué pasa si un empleado se marcha con una de las claves?
Con una sola clave no puede gastar fondos: el umbral exige dos firmas. Aun así, conviene tratar la clave como comprometida y rotar: mover el saldo a una dirección nueva con un quórum renovado y revisar quién custodia los respaldos físicos.
¿Hace falta un proveedor para montar un multisig 2-de-3?
No. Coordinadores open-source como Sparrow, Electrum, Specter o Caravan permiten montar y operar un 2-de-3 con hardware wallets sin ningún tercero. Los proveedores como Casa o Theya añaden una clave de recuperación asistida, soporte y panel de administración; antes de contratarlos, verifica que su salida soberana funciona sin ellos.
Un multisig 2-de-3 bien respaldado es la base correcta para una tesorería empresarial: elimina el punto único de fallo y permite recuperación sin custodio con dos claves y el descriptor. Su valor real depende del gobierno: política de firmas escrita, rotación de claves y pruebas de recuperación ejecutadas por las personas que las harían en una emergencia. Antes de depositar fondos significativos, ejecuta una recuperación completa y deja el procedimiento documentado.
Artículos relacionados
- Herencia criptográfica: planificar la sucesión de tus claves
- Shamir SLIP-39 2-de-3: dividir una semilla en fragmentos
- Rotación de custodios y distribución geográfica
- Contingencia ante la pérdida de shares
- PSBT y blind signing: verificar antes de firmar
Fuentes y referencias
- BIP32 — Hierarchical Deterministic Wallets
- BIP48 — Multi-Script Hierarchy for Multi-Sig Wallets
- BIP67 — Deterministic Pay-to-script-hash multi-signature addresses through public key sorting
- BIP174 — Partially Signed Bitcoin Transactions (PSBT)
- BIP380 — Output Script Descriptors: General Operation
- Bitcoin Core — Documentación de output descriptors
- Bitcoin Optech — Threshold signature (comparativa con multisig)
- SLIP-0039 — Shamir’s Secret-Sharing for Mnemonic Codes (SatoshiLabs)
- Coinkite — Coldcard: documentación de Multisig
- Casa — What is Casa Business
- Casa — Sovereign Recovery for bitcoin vaults via Electrum
- Theya — What is Theya for Business
- Theya — Business key configurations: business-only vs. Theya-assisted
- Unchained — What is my multisig wallet configuration file
- Unchained — Recuperación externa con Caravan
- MixinNetwork/safe — repositorio oficial con la política Miniscript
- Electrum — Documentación de Multisig Wallets
- Specter Desktop — Multisig Guide
- descriptor-encrypt — cifrado de descriptores con las claves del esquema
- Block — repositorio oficial de Bitkey (app y firmware)