Índice
- 1. Qué es una fuerza bruta offline contra tu passphrase
- 2. La barrera de PBKDF2: qué encarece y qué no
- 3. Velocidades reales: cuánto cuesta cada intento en 2026
- 4. Por qué las passphrases humanas tienen menos entropía de la que crees
- 5. Cuando la entropía falla de verdad: los casos de 2026
- 6. El umbral que importa: de 2 palabras a 6 palabras
- 7. Cómo generar y gestionar una passphrase que no se pueda forzar (ni perder)
- Preguntas frecuentes
- Artículos relacionados
- Fuentes y referencias
- Una fuerza bruta offline contra tu passphrase solo es viable si el atacante ya tiene tus 12 o 24 palabras: a partir de ahí, la única defensa real es la entropía de la passphrase.
- PBKDF2-HMAC-SHA512 con 2048 iteraciones encarece cada intento, pero es un coste fijo: no añade entropía y no frena un espacio de candidatos pequeño.
- Tasas medidas en 2026: ≈20.000 intentos por segundo contra una passphrase BIP39 en una RTX 5090 (btcrecover) y ≈200.000 claves por segundo en herramientas GPU especializadas; el cómputo alquilado convierte días en horas.
- Una passphrase humana predecible cae en minutos u horas; seis palabras sacadas con cinco dados (≈77 bits) están fuera del alcance de cualquier GPU, hoy y en décadas.
- Si tu semilla salió de firmware Coldcard afectado (2021-2026), migra aunque uses passphrase: la passphrase es barrera, no reparación.
El coste real de una fuerza bruta offline contra una passphrase BIP39 se reduce a una sola variable: cuántos candidatos debe probar el atacante antes de acertar, es decir, la entropía de tu passphrase. Con tus 24 palabras en la mano, un atacante no necesita tu dispositivo ni tu PIN: le bastan GPUs, una dirección con saldo conocido y tiempo de cómputo, propio o alquilado.
La passphrase es la segunda línea de defensa de una autocustodia BIP39: convierte tus palabras en un monedero distinto y permite las billeteras ocultas. El problema es que cualquiera que maneje tus palabras puede atacarla sin límite de intentos: la derivación se hace en local y nada bloquea los fallos. Este artículo separa lo que protege de verdad de lo que solo es coste disuasorio, con cifras contrastadas contra fuentes primarias.
No hay atajos: si la passphrase es predecible, cae; si su entropía es medible y alta, no la rompe nadie.
1. Qué es una fuerza bruta offline contra tu passphrase
El escenario empieza cuando tus 12 o 24 palabras dejan de ser secretas: una foto del respaldo, una placa de acero vista por un técnico, una copia digital o malware. Si tus fondos están en el monedero base, el atacante los mueve al instante. Si están en un monedero oculto protegido por passphrase, empieza el ataque que nos ocupa.
La fuerza bruta offline consiste en probar candidatos de passphrase en local: cada candidato pasa por la derivación completa de BIP39, se generan las direcciones correspondientes y se comparan con la dirección o el xpub objetivo. No hay servidor que limite intentos ni usuario que bloquee la cuenta: solo cuentan la velocidad de cómputo y el tamaño del espacio de búsqueda. Por eso los defensores calculan en bits de entropía y los atacantes, en horas de GPU.
Un detalle de la especificación define la dinámica del ataque. En palabras del BIP39:
«Every passphrase generates a valid seed (and thus a deterministic wallet) but only the correct one will make the desired wallet available».
Cada passphrase produce un monedero válido y vacío, así que el ataque nunca «falla» por un error: el atacante solo sabe que ha acertado cuando el monedero resultante contiene tus fondos. La dificultad real es el número de candidatos, y esa cifra la decide tu passphrase, no el estándar.
2. La barrera de PBKDF2: qué encarece y qué no
El BIP39 deriva la semilla de 512 bits con PBKDF2-HMAC-SHA512 y 2048 iteraciones, usando como salt la cadena mnemonic más la passphrase. Es una función de estiramiento de clave deliberadamente costosa: cada candidato exige las 2048 rondas de HMAC-SHA512 antes de poder comprobar una sola dirección.
Ese coste importa: atacar passphrases BIP39 es varios órdenes de magnitud más lento que atacar un hash simple como SHA-512. Pero PBKDF2 multiplica el tiempo de cada intento, no el número de intentos. Si tu passphrase tiene H bits de entropía, el atacante necesita probar del orden de 2 elevado a H candidatos, y las 2048 iteraciones no tocan ese exponente. Con 20 bits de entropía real, da igual que cada intento cueste 2048 o 20.480 rondas: el espacio entero cabe en minutos.
La propia especificación avisa de que no está pensada para frases elegidas por humanos. El BIP39 lo dice en su sección de motivación:
«It’s not a way to process user-created sentences (also known as brainwallets) into a wallet seed».
En la práctica, el ecosistema de ataque ya existe. Hashcat implementa PBKDF2-HMAC-SHA512 como modo 12100 y es la referencia genérica; contra BIP39 hay además herramientas especializadas que hacen en GPU la derivación completa y la comparación con la cartera objetivo, como btcrecover y Hydra.
3. Velocidades reales: cuánto cuesta cada intento en 2026
Lo relevante no es la velocidad teórica de PBKDF2, sino la del pipeline completo: derivar, generar claves y comparar. BTCRecover publica benchmarks oficiales de su modo BIP39 Passphrase (2048 iteraciones de PBKDF2-SHA512 más comprobación ECC, fechados en julio de 2026), y el proyecto Hydra documenta tasas indicativas de su motor CUDA. Los datos, redondeados, son estos:
| Herramienta y hardware | Qué mide | Tasa |
|---|---|---|
| btcrecover (OpenCL, RTX 5090) | Passphrase BIP39: PBKDF2 2048 + ECC | ≈20.000 p/s |
| btcrecover (CPU, Ryzen 9 9950X) | Passphrase BIP39: PBKDF2 2048 + ECC | ≈15.000 p/s |
| btcrecover (OpenCL, RTX 3070) | Passphrase BIP39: PBKDF2 2048 + ECC | ≈11.000 p/s |
| Hydra (GPU clase RTX 5060) | Passphrase BIP39 con diccionario y reglas en GPU | ≈200.000 claves/s |
| Hydra (GPU clase RTX 5060) | Semilla BIP39 con palabras perdidas | ≈5.000.000 claves/s |
Las tasas varían un orden de magnitud según la implementación y cuántas comprobaciones se hagan por candidato, pero la escala es la que importa: decenas o cientos de miles de candidatos por segundo y por GPU según la herramienta, y los rigs multiplican por decenas.
El atacante ni siquiera necesita comprar hardware. La documentación de btcrecover dedica una guía oficial a la recuperación con GPUs alquiladas en Vast.ai; su ejemplo, con un monedero de derivación más barata que la de BIP39, cifra 50 millones de combinaciones en unas 15 horas en CPU, alrededor de hora y media en una GTX 1660 Ti y unos 10 minutos en diez GTX 2080 Ti alquiladas. La tabla de precios de esa guía, de octubre de 2020, va de ≈0,1 a ≈1,6 dólares por hora según configuración. La fuerza bruta offline es una línea presupuestaria operativa, no un proyecto de investigación.
Traducido a candidatos con la tasa de btcrecover en una RTX 5090: un espacio de 2 elevado a 30 (≈1.070 millones de combinaciones) se barre en unas 15 horas con una sola GPU, en hora y media con una herramienta especializada como Hydra y en minutos con diez GPUs alquiladas ejecutándola.
4. Por qué las passphrases humanas tienen menos entropía de la que crees
Hay dos maneras de medir una passphrase. La entropía de Shannon describe la incertidumbre media; la min-entropía describe el peor caso, el candidato más probable, y es la que usan los estándares de evaluación de fuentes de aleatoriedad como el NIST SP 800-90B. Para un ataque, lo único que cuenta es cuántos candidatos hay que probar en el orden en que un atacante real los probaría: diccionarios primero, patrones después, fuerza bruta al final.
La diferencia entre lo aleatorio y lo humano la resume la EFF en su presentación de listas de palabras para passphrases: estimar la dificultad de adivinar una contraseña elegida por humanos es muy difícil, porque la gente no es buena tomando decisiones aleatorias. Una passphrase generada con k palabras de una lista de n tiene n elevado a k combinaciones y cuesta de media la mitad de intentos: es medible. Lo que inventa tu cabeza no es medible, y por eso es atacable con diccionarios, reglas de mutación y máscaras.
Las herramientas de estimación reflejan ese sesgo. zxcvbn, el estimador de Dropbox, modela diccionarios, patrones de teclado, fechas y repeticiones para calcular cuántos intentos costaría romper una contraseña. Los estimadores puramente estadísticos tienden a sobrevalorar las frases humanas: «CasaPlaya1977!» no tiene setenta bits de entropía, tiene la estructura nombre más lugar más año más símbolo, un espacio de millones de candidatos, no de cuatrillones. La forma seria de saber dónde estás es una auditoría de entropía con cota inferior, no una puntuación optimista.
5. Cuando la entropía falla de verdad: los casos de 2026
El fallo de generación de Coldcard y el papel de la passphrase
El 30 de julio de 2026, Coinkite publicó un aviso de seguridad sobre un fallo de generación de semillas en Coldcard. Afecta a los Mk2 y Mk3 con firmware 4.0.1 a 4.1.9 (desde marzo de 2021) y, en menor medida, a los Mk4, Q y Mk5 anteriores a las versiones corregidas, que generaban semillas «con unos 72 bits de entropía en lugar de los 128 esperados». La explotación fue exactamente el escenario de este artículo, en palabras del fabricante:
«Attackers exploited those weak seeds offline by regenerating the corresponding private keys and stealing funds».
El análisis publicado por el equipo de ingeniería de Bitcoin de Block añade el detalle técnico: en los Mk2 y Mk3 con firmware 4.0.1 a 4.1.9, la generación caía a un PRNG por software determinista en lugar del generador de hardware, de modo que con el identificador del chip y los temporizadores conocidos la generación era reproducible; el techo del espacio de búsqueda ronda los 2 elevado a 40,7 candidatos. En Mk4, Q y Mk5, la resiembra desde el elemento seguro aporta solo 32 bits: a lo sumo 2 elevado a 32 flujos distinguibles, unos 2 elevado a 31 intentos de media.
La passphrase decidió quién perdió dinero. Según el aviso de Coinkite, una passphrase fuerte y única añade una barrera independiente: la entropía reducida de la semilla no basta por sí sola para llegar a los fondos del monedero con passphrase, y el atacante debe además descubrirla. La advertencia inversa también es explícita:
«A short, common, patterned, quoted, or reused passphrase may be guessable».
Con semilla débil y passphrase débil, los fondos caían igual. Con passphrase fuerte, aguantaban el ataque digital, pero Coinkite recomendó migrar igualmente: la passphrase no repara la semilla. La lección de OPSEC es directa y la desarrollamos en el artículo del ataque de los 5 dólares.
3,5 billones de contraseñas por 5 BTC
En mayo de 2026, el usuario @cprkrn recuperó 5 BTC (≈395.000 dólares de entonces) bloqueados durante 11 años en una copia de seguridad cifrada de una cartera antigua, según recogió CoinDesk. La prensa tecnológica detalla que se probaron unos 3,5 billones (3,5 × 10 elevado a 12) de contraseñas con btcrecover antes de descifrar la copia, y que el modelo Claude de Anthropic se usó para escribir y ajustar los scripts del ataque.
No es un ataque contra 256 bits: es un ataque contra un espacio humano, con diccionarios y reglas, y el desenlace muestra la economía real del asunto. Un adversario con una tarjeta de crédito y algo de paciencia puede orquestar billones de intentos sin escribir una línea de código desde cero. La IA generativa baja aún más la barrera de entrada, y eso es exactamente lo que convierte la entropía de la passphrase en la única defensa que queda.
El reclamo de Stone Man, sin confirmar
En paralelo circuló el reclamo de un desarrollador anónimo que afirmaba haber creado una herramienta CUDA capaz de recuperar los 8.999 BTC (≈700 millones de dólares de 2026) de un monedero de 2010 conocido como Stone Man, explotando la entropía débil de las claves generadas por los primeros clientes de Bitcoin. Varios medios lo recogieron, pero no está confirmado de forma independiente. Su valor está en el recordatorio de que los errores de entropía de hace quince años siguen siendo el objetivo más rentable de la fuerza bruta offline.
6. El umbral que importa: de 2 palabras a 6 palabras
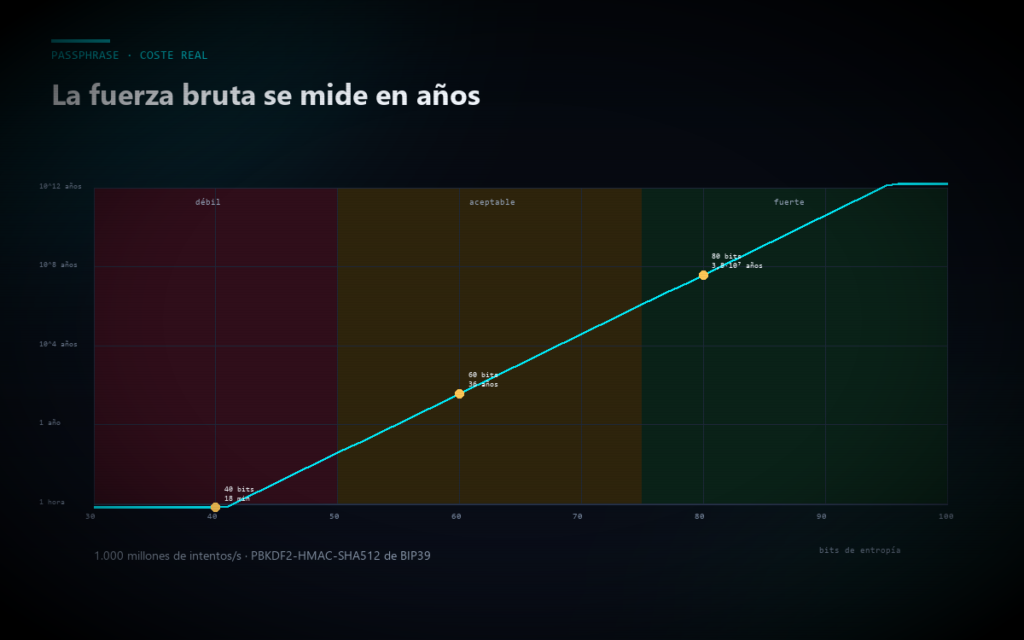
El coste del ataque se modela en una línea: el tiempo es aproximadamente 2 elevado a H entre la tasa de intentos por segundo, y el coste es ese tiempo por el precio del cómputo. Cada bit de entropía duplica el trabajo del atacante; perder 10 bits lo divide por mil. La tabla siguiente traduce esa aritmética a passphrases concretas, tomando como referencia conservadora la tasa de btcrecover en una RTX 5090 (≈20.000 intentos por segundo). Herramientas diez veces más rápidas o rigs alquilados dividen los tiempos por ese mismo factor.
| Generación de la passphrase | Entropía | Tiempo a ≈20.000 intentos/s |
|---|---|---|
| 2 palabras de la lista EFF (2 tiradas de 5 dados) | ≈26 bits | ≈50 minutos |
| 3 palabras de la lista EFF | ≈39 bits | ≈9 meses |
| 4 palabras de la lista EFF | ≈52 bits | ≈5.400 años |
| 6 palabras de la lista EFF | ≈77 bits | miles de millones de años |
Cálculo a partir de la tasa medida por btcrecover y de los 12,9 bits por palabra de la lista larga de la EFF. La lectura es clara: dos o tres palabras caen; cuatro ya sacan a la mayoría de adversarios, pero con decenas de GPUs alquiladas el margen se estrecha; seis palabras es la recomendación de la propia EFF y queda fuera del alcance de cualquier despliegue de cómputo realista, hoy y en décadas.
La lista larga de la EFF tiene 7.776 palabras (todas las combinaciones de 5 dados) y unas 12,9 bits por palabra, de modo que seis palabras suman unos 77 bits; la lista corta tiene 1.296 palabras (4 dados) y unas 10,3 bits por palabra, con ocho palabras en unos 82 bits. La lista Diceware original, publicada en 1995, tiene el mismo tamaño que la larga. Todo esto vale solo con tiradas aleatorias e independientes de dados: elegir palabras «al azar» de cabeza te devuelve a la sección 4.
Si prefieres entropía física sin dados, existen dispositivos generadores de números aleatorios de propósito específico para este trabajo; en Atium cubrimos el Entropy32 Plus como opción para este fin.
7. Cómo generar y gestionar una passphrase que no se pueda forzar (ni perder)
Generación
- Dados físicos y lista de palabras: seis tiradas de cinco dados contra la lista larga de la EFF o de Diceware. Genera en frío, lejos de cámaras y de cualquier red.
- Nada de generadores online para fondos serios: si el generador sabe tu passphrase, tu passphrase no tiene entropía.
- Nada de frases célebres, letras de canciones ni credenciales reutilizadas: es exactamente lo que Coinkite describe como adivinable.
Entrada y uso
- Introduce la passphrase solo en el hardware wallet. Trezor permite escribirla en el propio dispositivo; Coldcard ofrece su menú Add Word y entrada por teclado en el Q.
- Nunca la teclees en un ordenador o móvil conectado: un keylogger convierte una passphrase de 77 bits en una de 0 bits.
- Verifica cada vez el fingerprint extendido (XFP) de la cartera antes de usarla, como recomienda la documentación de Coldcard: una letra mal tecleada abre otro monedero vacío, y la passphrase es sensible a mayúsculas.
Respaldo
- Guarda la passphrase exacta, por separado de la semilla. La documentación de Coldcard lo formula como requisito: respaldar la passphrase exactamente y por separado de las palabras.
- Usa un soporte físico duradero, igual que para la semilla; si tus palabras van en una placa de acero, la passphrase no puede vivir solo en tu memoria.
- Prueba la recuperación completa antes de fondear: restaura semilla más passphrase en un entorno seguro y confirma que aparece el mismo XFP.
- Conoce los límites de tu dispositivo: Coldcard acepta hasta 100 caracteres ASCII; Trezor admite hasta 128 en Model T, Safe 3, Safe 5 y Safe 7, y 50 en Model One.
Si tu semilla es sospechosa
- Si tu semilla salió de firmware Coldcard afectado, migra a una nueva aunque uses passphrase: el fabricante lo recomienda explícitamente y mantiene una guía de migración paso a paso.
- SLIP-39 no sustituye a la passphrase: reparte la semilla en shares, pero no añade una segunda barrera secreta. Ambas técnicas se complementan, como explicamos en la guía de Shamir 2-de-3.
Preguntas frecuentes
¿Pueden forzar mi passphrase si no tienen mi semilla?
No. Sin las 12 o 24 palabras, el atacante tendría que barrer la semilla completa, de 128 a 256 bits, y eso está fuera del alcance de cualquier cómputo realista. El ataque a la passphrase solo empieza cuando el mnemónico ya está comprometido; por eso Coinkite pudo afirmar que la entropía reducida de la semilla no bastaba para llegar a los fondos de una cartera protegida por una passphrase fuerte.
¿Cuántas palabras necesita mi passphrase para ser segura?
Seis palabras sacadas con cinco dados de la lista larga de la EFF (7.776 palabras) suman unos 77 bits, la recomendación estándar; ocho palabras de la lista corta, unos 82. Dos o tres palabras son forzables en horas, días o meses con GPUs. Cuatro ya resisten a casi cualquier adversario, pero seis es el margen que no depende de cuántas GPUs pueda alquilar el atacante.
¿Puedo recuperar una passphrase olvidada con btcrecover?
Solo si recuerdas fragmentos o la estructura: qué palabras, cuántas, dónde van las mayúsculas o los números. La documentación de btcrecover lo dice abiertamente: la herramienta está pensada para el caso en que ya conoces la mayor parte de tu contraseña y necesitas probar combinaciones. Sin pistas no hay método: según Trezor, una passphrase no se puede cambiar ni recuperar, y perderla significa perder la cartera.
¿Me protege la passphrase si mi semilla se generó con firmware Coldcard afectado?
Añade una barrera independiente que el atacante también debe romper, y una passphrase fuerte mantuvo los fondos fuera del alcance del ataque en el incidente de 2026. Pero Coinkite recomienda migrar igualmente a una semilla nueva: la passphrase no repara la semilla débil, y una passphrase corta, común, con patrón o reutilizada, en palabras del fabricante, «puede ser adivinable».
Contra la fuerza bruta offline no hay atajos: PBKDF2 encarece cada intento, no los elimina, y la única variable que decide el resultado es la entropía de tu passphrase. Genera seis palabras con dados, respalda por separado y, si tu semilla salió de firmware afectado, migra aunque tu passphrase sea fuerte.
Artículos relacionados
- Auditoría de entropía en passphrases BIP39
- El ataque de los 5 dólares y OPSEC
- Passphrase BIP39 y billeteras ocultas
- Entropy32 Plus y entropía radiactiva
- Shamir 2-de-3 con SLIP-39
Fuentes y referencias
- BIP39 — Mnemonic code for generating deterministic keys. Especificación oficial que define la passphrase opcional, la derivación PBKDF2 y la negación plausible. https://github.com/bitcoin/bips/blob/master/bip-0039.mediawiki
- Hashcat — Example hashes. Documentación oficial con el modo 12100 (PBKDF2-HMAC-SHA512). https://hashcat.net/wiki/doku.php?id=example_hashes
- BTCRecover — repositorio oficial. Herramienta de código abierto de recuperación de carteras y passphrases BIP39. https://github.com/3rdIteration/btcrecover
- BTCRecover — Performance Benchmarks. Benchmarks oficiales fechados en julio de 2026, incluida la columna BIP39 Passphrase con PBKDF2 de 2048 iteraciones. https://btcrecover.readthedocs.io/en/latest/Benchmarks/
- BTCRecover — Password Recovery Quickstart. Documentación oficial sobre tokens, typos y passphrases BIP39. https://btcrecover.readthedocs.io/en/latest/TUTORIAL/
- BTCRecover — Multi-GPU Cloud Based Recovery. Ejemplo oficial de recuperación con GPUs alquiladas en Vast.ai y tabla de precios. https://btcrecover.readthedocs.io/en/latest/Usage_Examples/2020-10-06_Multi-GPU_with_vastai/Example_Multi-GPU_with_vastai/
- Hydra — repositorio oficial. Herramienta CUDA de recuperación con modo de passphrase BIP39, diccionario y reglas en GPU. https://github.com/Julienbxl/Hydra
- COLDCARD Docs — BIP-39 Passphrase. Documentación oficial del fabricante sobre passphrases, límites y verificación de XFP. https://coldcard.com/docs/passphrase/
- Coinkite — Coldcard Security Advisory (julio-agosto de 2026). Aviso oficial sobre el fallo de generación de semillas, su explotación offline y el papel de la passphrase. https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/
- Coinkite — Migración de semillas afectadas. Guía oficial paso a paso. https://coldcard.com/security/migrate
- Block Engineering — Predictable RNG Fallback and 32-Bit Reseed in COLDCARD Firmware (julio de 2026). Análisis técnico del fallo y del espacio de búsqueda por modelo. https://engineering.block.xyz/blog/predictable-rng-fallback-and-32-bit-reseed-in-coldcard-firmware
- Trezor — What is a passphrase? Guía oficial del fabricante sobre longitud, sensibilidad a mayúsculas e irrecuperabilidad. https://trezor.io/guides/backups-recovery/advanced-wallets/what-is-a-passphrase
- EFF — EFF’s New Wordlists for Random Passphrases (Joseph Bonneau, 2016). Entropía por palabra, recomendación de seis palabras y análisis de la aleatoriedad humana. https://www.eff.org/deeplinks/2016/07/new-wordlists-random-passphrases
- EFF — Large Wordlist. Lista de 7.776 palabras para generar passphrases con cinco dados. https://www.eff.org/files/2016/07/18/eff_large_wordlist.txt
- Dropbox — zxcvbn. Estimador de fortaleza de contraseñas basado en patrones, diccionarios y fechas. https://github.com/dropbox/zxcvbn
- NIST — SP 800-90B. Recomendación para fuentes de entropía y estimación de min-entropía. https://csrc.nist.gov/pubs/sp/800/90/b/final
- CoinDesk — «Did Claude just ‘crack’ a bitcoin wallet?» (14 de mayo de 2026). Cobertura del caso de recuperación de 5 BTC de @cprkrn. https://www.coindesk.com/tech/2026/05/14/claude-helps-recover-usd395-000-in-bitcoin-trapped-on-a-computer-for-years
- Yahoo Tech — «Bitcoin trader recovers $400,000 using Claude AI» (mayo de 2026). Detalle de los 3,5 billones de contraseñas probadas contra la copia cifrada. https://tech.yahoo.com/ai/claude/articles/bitcoin-trader-recovers-400-000-143516549.html
- KuCoin News — «Developer Claims He Can Recover $700 Million Lost Bitcoin Wallet». Reclamo sin confirmar sobre los 8.999 BTC de Stone Man. https://www.kucoin.com/news/flash/developer-claims-tool-can-recover-700m-lost-bitcoin-wallet
- SLIP-0039 — Shamir’s Secret-Sharing for Mnemonic Codes. Estándar sucesor de BIP39 citado por la propia especificación. https://github.com/satoshilabs/slips/blob/master/slip-0039.md