
Índice
- 1. Qué es una PSBT y por qué existe
- 2. Anatomía de una PSBT: qué contiene realmente
- 3. Qué firma realmente el hardware wallet
- 4. Vectores de ataque sobre una PSBT
- 5. Cómo verificar una PSBT antes de firmar
- 6. Blind signing: cuándo es aceptable y cuándo no
- 7. Transporte y dispositivo: qué cambia y qué no
- 8. Conclusiones
- Preguntas frecuentes
- Artículos relacionados
- Fuentes y referencias
- Una PSBT separa la construcción de la transacción de la firma, pero no elimina el riesgo: el archivo puede manipularse antes de llegar al hardware wallet.
- La defensa decisiva es verificar en la pantalla del dispositivo la dirección, el importe, la comisión y la salida de cambio. Si solo te muestra un hash, no firmes.
- El air-gap reduce la superficie de ataque del dispositivo, pero no impide que el PSBT se altere en el ordenador. La verificación en pantalla sigue siendo obligatoria.
Tener un hardware wallet y una semilla BIP39 grabada en acero protege del robo físico y de muchos ataques remotos. Pero hay un punto ciego que se pasa por alto con demasiada frecuencia: el momento en que la transacción se construye y se firma. El dispositivo guarda la clave; el ordenador decide qué se le pide firmar.
La PSBT (Partially Signed Bitcoin Transaction) estandarizó ese intercambio y hizo posible firmar en air-gap con coordinadores como Sparrow, Specter o Bitcoin Core. También trasladó parte de la confianza al software que construye el archivo. Si el coordinador está comprometido, o si el usuario firma sin mirar la pantalla del dispositivo, la criptografía funciona perfectamente y el dinero se va igual.
Este artículo desglosa qué contiene una PSBT, qué firma realmente el hardware wallet, cómo se manipulan las salidas y qué comprobaciones hay que hacer para no firmar a ciegas.
1. Qué es una PSBT y por qué existe
Antes de BIP174, cada monedero exportaba la transacción sin firmar en su propio formato. Una transacción creada con Sparrow no se podía firmar directamente con un dispositivo que esperaba el formato de otra cartera sin pasar por una conversión. La PSBT resolvió el problema con un contenedor común: una plantilla que incluye la transacción propuesta, los UTXO que se gastan, los datos de derivación y todo lo necesario para que el firmante pueda validar y añadir su firma.
Una PSBT no es una transacción firmada ni un protocolo de firma. Es un formato de datos compuesto por mapas de clave-valor: uno global, uno por cada entrada y uno por cada salida. BIP174 define seis roles formales:
| Rol | Responsabilidad |
|---|---|
| Creator | Crea la PSBT con la transacción sin firmar y los datos base. |
| Updater | Añade UTXO, scripts, rutas de derivación y otra información necesaria. |
| Signer | Verifica los datos y añade las firmas de las entradas que controla. |
| Combiner | Fusiona PSBT parcialmente firmadas de varios firmantes. |
| Finalizer | Convierte las firmas en scriptSig/scriptWitness finales. |
| Extractor | Extrae la transacción de red lista para emitir. |
En un flujo típico, el coordinador hace de Creator, Updater, Combiner, Finalizer y Extractor; el hardware wallet actúa como Signer. Esa separación es sana, pero también es donde aparece el riesgo: el firmante solo puede validar lo que el coordinador le entrega. Si la PSBT miente, el dispositivo tiene que detectarlo.
1.1 PSBT v0 y PSBT v2
BIP174 define la PSBT v0, que incluye la transacción sin firmar completa en el campo global PSBT_GLOBAL_UNSIGNED_TX. BIP370 define la PSBT v2, que elimina esa transacción global y la sustituye por campos separados: versión de transacción, locktime de respaldo, número de entradas y salidas, y un campo PSBT_GLOBAL_TX_MODIFIABLE que indica qué partes pueden modificarse. La v2 facilita flujos en los que la transacción se construye por partes y permite actualizaciones más controladas.
Ambas versiones conviven. Coldcard, por ejemplo, documenta soporte para PSBT v0 y v2 y usa el formato de QR animado BBQR para transmitir PSBT grandes por air-gap. Si tu coordinador y tu dispositivo no hablan la misma versión, el flujo puede fallar o requerir conversión. Consúltalo antes de confiar en un firmware concreto: Coldcard explica las diferencias entre BIP174 y BIP370.
2. Anatomía de una PSBT: qué contiene realmente
Una PSBT se serializa como una secuencia de mapas de clave-valor. Los campos se identifican por claves binarias definidas en BIP174, BIP370 y, para Taproot, BIP371. Entender qué lleva dentro es lo que permite detectar una manipulación.
2.1 Mapa global
El mapa global describe la transacción como conjunto. En v0 incluye la transacción sin firmar completa. En v2 incluye la versión, el locktime de respaldo, el número de entradas y salidas y el campo de modificabilidad. También puede incluir las claves públicas extendidas (PSBT_GLOBAL_XPUB) para carteras multisig, campos propietarios de un fabricante y campos desconocidos.
2.2 Mapa de cada entrada
Cada entrada puede llevar su propio UTXO, scripts, rutas de derivación y firmas parciales. Los campos más relevantes son:
| Campo | Qué contiene | Por qué importa |
|---|---|---|
PSBT_IN_NON_WITNESS_UTXO |
La transacción previa completa que contiene el UTXO gastado. | Obligatorio para entradas legacy. Permite verificar el valor real y evitar que el coordinador mienta sobre la comisión. |
PSBT_IN_WITNESS_UTXO |
El output concreto que se gasta: valor y scriptPubKey. |
Suficiente para entradas SegWit. Si falta o no coincide, el firmante no puede validar el importe. |
PSBT_IN_PARTIAL_SIG |
Firmas parciales ya añadidas por otros firmantes. | En multisig, permite combinar firmas sin reconstruir la transacción. |
PSBT_IN_SIGHASH_TYPE |
Tipo de sighash solicitado. | Si no está, se asume SIGHASH_ALL. Tipos como NONE o ANYONECANPAY cambian lo que la firma protege. |
PSBT_IN_REDEEM_SCRIPT |
Script de canje para salidas P2SH. | Define cómo se gasta el UTXO; debe coincidir con el script esperado. |
PSBT_IN_WITNESS_SCRIPT |
Script de testigo para P2WSH. | Relevante en multisig y scripts complejos; el dispositivo debe validarlo. |
PSBT_IN_BIP32_DERIVATION |
Clave pública, huella maestra y ruta de derivación. | Permite al firmante comprobar que la clave le pertenece y que la ruta es la esperada. |
PSBT_IN_FINAL_SCRIPTSIG / FINAL_SCRIPTWITNESS |
Datos de desbloqueo ya finalizados. | Una PSBT finalizada ya no se firma; se extrae y se emite. |
Para Taproot, BIP371 añade campos como PSBT_IN_TAP_KEY_SIG, PSBT_IN_TAP_SCRIPT_SIG, PSBT_IN_TAP_LEAF_SCRIPT, PSBT_IN_TAP_BIP32_DERIVATION y PSBT_IN_TAP_INTERNAL_KEY. Son los que permiten firmar gastos de clave pública o de script path sin perder la información del árbol de scripts.
2.3 Mapa de cada salida
Las salidas también llevan metadatos. Los más importantes son PSBT_OUT_REDEEM_SCRIPT, PSBT_OUT_WITNESS_SCRIPT, PSBT_OUT_BIP32_DERIVATION y, en Taproot, PSBT_OUT_TAP_INTERNAL_KEY, PSBT_OUT_TAP_TREE y PSBT_OUT_TAP_BIP32_DERIVATION.
La ruta de derivación de una salida es la pista que usa el dispositivo para saber si esa salida es cambio o un pago a un tercero. Si el coordinador etiqueta como cambio una dirección que no deriva de tu wallet, el dispositivo debería rechazarla o advertirte. Coldcard, por ejemplo, analiza las rutas de las salidas de cambio y muestra una advertencia de Troublesome Change Outs cuando no encajan con la estructura de las entradas; puedes leer el detalle en su documentación de resolución de problemas.
2.4 witness_utxo frente a non_witness_utxo
La diferencia no es un detalle técnico menor. Para entradas SegWit, el firmante puede validar el importe con el witness_utxo, que incluye el valor y el script del output gastado. Para entradas legacy, BIP174 exige el non_witness_utxo, la transacción previa completa, porque el valor no está comprometido de la misma forma en la firma. Un coordinador malicioso podría mentir sobre el valor de la entrada y hacer que el dispositivo calcule una comisión distinta de la real. Herramientas como el PSBT Inspector de Spark muestran esta diferencia y ayudan a revisar la PSBT antes de firmar.
3. Qué firma realmente el hardware wallet
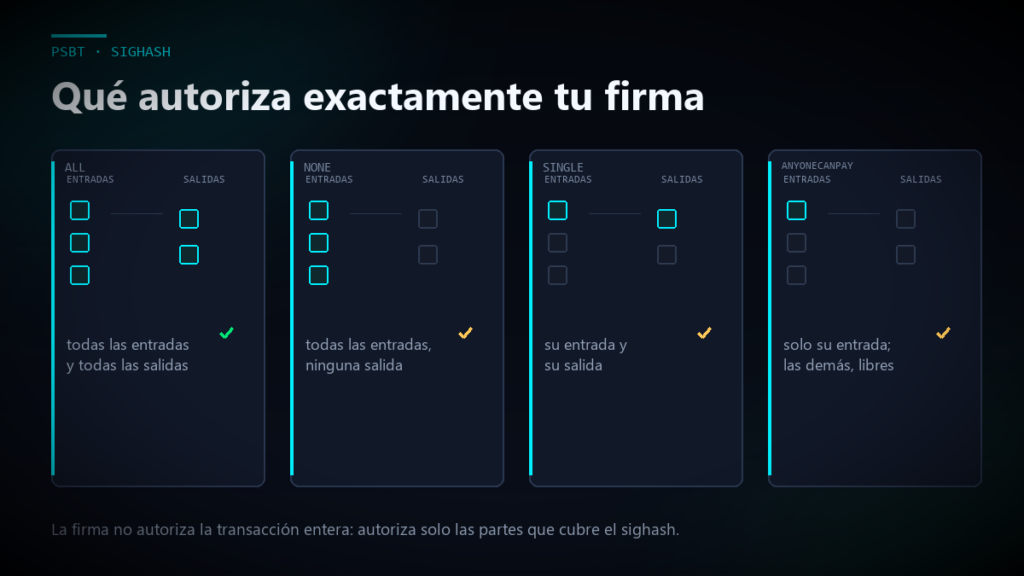
El dispositivo no firma el archivo PSBT como si fuera un documento. Lo que hace es validar la transacción propuesta, calcular el hash de firma (sighash) de cada entrada que controla y firmar ese hash con la clave correspondiente. La firma compromete una parte concreta de la transacción; no todo el archivo.
En Bitcoin conviven varios algoritmos de sighash. Las entradas legacy usan el algoritmo original; las SegWit v0 usan BIP143; las Taproot usan BIP341. El tipo de sighash decide qué partes de la transacción quedan protegidas por la firma:
| Tipo | Qué firma | Riesgo práctico |
|---|---|---|
SIGHASH_ALL (0x01) |
Todas las entradas y todas las salidas. | Es el valor por defecto y el más seguro para un pago normal. |
SIGHASH_NONE (0x02) |
Las entradas, pero ninguna salida. | Permite que otro modifique las salidas después de firmar. No lo uses en un pago normal. |
SIGHASH_SINGLE (0x03) |
Las entradas y una sola salida. | Las demás salidas pueden cambiar. Útil en casos muy concretos; peligroso si no sabes por qué está ahí. |
SIGHASH_ANYONECANPAY (0x80) |
Solo una entrada; se pueden añadir otras. | Pensado para CoinJoin o crowdfunding. En una PSBT normal, es una señal de alarma. |
SIGHASH_DEFAULT (0x00, Taproot) |
Equivale a SIGHASH_ALL. |
Es el valor recomendado en Taproot. Si el dispositivo muestra otro tipo, entiéndelo antes de aprobar. |
Por eso, cuando un hardware wallet muestra un hash críptico en lugar de la dirección, el importe y la comisión, no está verificando la transacción: te está pidiendo que confíes en el coordinador. Eso es el blind signing. La documentación de Coldcard insiste en que el dispositivo verifica los detalles en su propia pantalla antes de firmar; puedes ver el flujo en Ready to Sign?.
4. Vectores de ataque sobre una PSBT
Los ataques no rompen la criptografía: explotan la distancia entre lo que el coordinador dice y lo que el firmante comprueba. Estos son los vectores que más importan en la práctica.
4.1 Sustitución de la dirección de destino
El malware clipper cambia direcciones en el portapapeles; el ataque a nivel de PSBT es más silencioso. Un coordinador comprometido, o malware que intercepte el archivo, puede modificar la salida de destino antes de que la PSBT llegue al dispositivo. En la pantalla del ordenador ves la dirección correcta; en la PSBT viaja la del atacante.
La defensa no es el checksum de Bech32: si el atacante cambia la dirección en el archivo y también lo que muestra el software, el checksum seguirá siendo válido. La defensa es leer la dirección en la pantalla del hardware wallet y compararla con la que esperabas. Si el dispositivo muestra una dirección distinta, aborta. Para pagos importantes, compara la dirección completa, no solo el principio y el final.
4.2 Manipulación de la salida de cambio
El ataque más rentable no suele ser al destinatario, sino al vuelto. El malware cambia la salida de cambio por una dirección del atacante. Tú miras la dirección del pago principal, ves que es correcta y firmas; el resto se va a otra parte.
Los dispositivos serios intentan detectar este patrón. Coldcard analiza las rutas de derivación de las salidas de cambio y muestra una advertencia si no encajan con la estructura de las entradas; es la comprobación de Troublesome Change Outs que documenta en su guía de solución de problemas. Aun así, la comprobación no es infalible: revisa también la salida de cambio en pantalla y confirma que pertenece a tu wallet. Si el dispositivo te permite verificar la dirección de cambio contra tu propia derivación, hazlo.
4.3 Manipulación de la comisión y del valor de los UTXO
Si el coordinador miente sobre el valor de una entrada, el dispositivo puede calcular una comisión distinta de la real. En entradas legacy, la PSBT debe incluir el non_witness_utxo completo para que el firmante pueda comprobar el valor; en SegWit, el witness_utxo es suficiente. Si ese dato falta o no coincide, el firmante no debería firmar.
Antes de aprobar, comprueba en la pantalla del dispositivo el importe total, la comisión y el vuelto. Si la comisión es desproporcionada o el total no cuadra, aborta. En el ordenador puedes apoyarte en decodepsbt y analyzepsbt de Bitcoin Core, que muestran la comisión y una estimación de la tasa; lo vemos en la sección 5.
4.4 Sustitución o inyección de entradas
Un coordinador malicioso también puede añadir entradas o presentar UTXO que no esperabas. El firmante solo puede firmar las entradas cuyas claves controla, pero si la PSBT incluye una entrada tuya que no querías gastar, puedes terminar firmando una transacción con más exposición de la prevista. Revisa que las entradas coincidan con los UTXO que seleccionaste y que el total cuadre.
El tipo de sighash SIGHASH_ANYONECANPAY permite que se añadan entradas después de tu firma. Es útil en CoinJoin y en algunos flujos colaborativos, pero en un pago normal es una señal de alarma. Si el dispositivo te muestra ese tipo de sighash y no sabes por qué está ahí, no firmes.
4.5 PSBT malformada o con campos desconocidos
Una PSBT puede incluir campos propietarios o desconocidos. Los firmantes deben ignorar lo que no entienden, pero también deberían avisar cuando la transacción no se puede validar por completo. Un atacante puede aprovechar un campo raro para que el coordinador muestre una cosa y el dispositivo firme otra.
La comprobación básica es decodificar la PSBT con una herramienta independiente y revisar que las entradas, salidas, scripts y rutas de derivación son las esperadas. Si el dispositivo muestra un aviso de «script no reconocido», «transacción no estándar» o «no se puede verificar», trátalo como una señal de stop, no como un obstáculo a saltar.
4.6 QR, SD, USB y el mito del air-gap
El air-gap reduce la superficie de ataque del dispositivo: el hardware wallet no está conectado a la red y no expone una interfaz USB de datos. Pero no garantiza la integridad de la PSBT. Un ordenador comprometido puede modificar el archivo antes de que lo copies a la tarjeta SD, o cambiar el QR que se muestra en la pantalla. El air-gap protege el dispositivo; la verificación en pantalla protege la transacción.
En un Coldcard Mk4, por ejemplo, la firma por QR y el uso de BBQR añaden comodidad y reducen la necesidad de sacar la tarjeta, pero el paso crítico sigue siendo el mismo: leer la pantalla del dispositivo y comparar. Tienes el flujo completo en Coldcard Mk4: anatomía de una firma air-gapped por QR.
Los ataques físicos y de inyección de fallos también existen, aunque son menos probables en un usuario doméstico. Si tu modelo de amenaza incluye un adversario con acceso físico, conviene entender técnicas como el glitching y las contramedidas de los elementos seguros: Mitigación de ataques de glitching en hardware de consumo.
4.7 El blind signing como vector humano
El blind signing no es solo una función del dispositivo; es una situación en la que el usuario aprueba algo que no puede verificar. Ocurre cuando la pantalla muestra solo un hash, cuando la transacción es tan compleja que el firmware no la despliega o cuando el usuario pulsa «aceptar» sin leer. El atacante no necesita romper el hardware: le basta con que firmes lo que él construyó.
5. Cómo verificar una PSBT antes de firmar
5.1 Checklist en la pantalla del dispositivo
Antes de aprobar, el hardware wallet debe mostrarte los datos que importan. Si alguno no aparece, no estás verificando la transacción:
| Elemento | Qué comprobar |
|---|---|
| Dirección de destino | Que coincide con la que esperabas. Compara la dirección completa si el dispositivo lo permite. |
| Importe | Que el pago es exactamente el que quieres hacer. |
| Comisión | Que es razonable para el tamaño de la transacción y la urgencia. Una comisión absurda es una señal de manipulación. |
| Salida de cambio | Que pertenece a tu wallet y no a una dirección externa. |
| Entradas | Que son los UTXO que querías gastar y que el total cuadra. |
| Locktime y RBF | Que no hay un bloqueo temporal o una sustitución inesperada. |
| Tipo de sighash | ALL o DEFAULT en un pago normal. Otros tipos requieren una razón que entiendas. |
| Red | Que estás en mainnet, no en testnet, y que la dirección pertenece a la red correcta. |
Si el dispositivo muestra un hash en lugar de una dirección, o si la pantalla no te deja revisar todas las salidas, estás ante un caso de firma a ciegas. La respuesta correcta es no firmar.
5.2 Comprobaciones en el coordinador
Antes de pasar la PSBT al dispositivo, decodifícala con Bitcoin Core. Estos comandos te dan una segunda opinión independiente del software de interfaz:
bitcoin-cli decodepsbt "$(cat tx.psbt)"
bitcoin-cli analyzepsbt "$(cat tx.psbt)"
bitcoin-cli utxoupdatepsbt "$(cat tx.psbt)"
decodepsbt muestra la transacción, las entradas, las salidas, las rutas de derivación y la comisión. analyzepsbt indica qué rol falta, si las entradas tienen UTXO, el tamaño estimado, la tasa estimada y la comisión. utxoupdatepsbt puede añadir datos de UTXO desde el conjunto del nodo, útil cuando el firmante no los tiene. La documentación oficial está en decodepsbt, analyzepsbt y utxoupdatepsbt.
Si el coordinador es Sparrow, revisa la vista de transacción y la pestaña de detalles antes de enviarla al dispositivo. Si es Bitcoin Core, usa walletcreatefundedpsbt para construirla y revisa el resultado de analyzepsbt. La herramienta es secundaria; lo importante es que los datos que ves en el ordenador coincidan con los que muestra el hardware wallet.
5.3 Multisig y Taproot: más piezas, más verificación
En multisig, cada firmante debe verificar la PSBT y la salida de cambio. La PSBT puede incluir PSBT_GLOBAL_XPUB y rutas de derivación; comprueba que la huella maestra y la ruta corresponden a tu parte del wallet. Coldcard documenta las comprobaciones adicionales que aplica en Multisig Features. Si estás montando una tesorería 2-de-3, el flujo de firma y los riesgos de continuidad se explican en Multisig 2-de-3 para empresas: recuperación sin custodio.
En Taproot, BIP371 añade los campos de clave interna y árbol de scripts. Si el gasto es por script path, el dispositivo debe mostrar el script o el hash de la hoja que estás autorizando. Si solo muestra un hash y no puedes compararlo con la política que definiste, no firmes. Para modelos con elemento seguro y firmware verificable, revisa también Análisis del Secure Element en Trezor Safe 3 y Firmware cerrado y el problema de la confianza verificable.
5.4 Si algo no cuadra
Aborta la firma, no transmitas la transacción y desconecta el dispositivo. Vuelve a construir la PSBT desde un entorno limpio y compara el resultado con una herramienta independiente. Si ya firmaste y transmitiste, considera los fondos comprometidos y mueve el resto a una wallet nueva. Si sospechas que la semilla pudo quedar expuesta, sigue un procedimiento de recuperación en frío como el de Recuperación de semilla en dispositivos fríos sin exponerla.
6. Blind signing: cuándo es aceptable y cuándo no
El blind signing es aceptable solo cuando se cumplen tres condiciones: la operación no es un pago ordinario, has verificado la PSBT con una herramienta independiente y puedes explicar exactamente qué está autorizando la firma. Por ejemplo, una prueba de control de claves, un gasto con un script muy concreto o una operación que el dispositivo no puede representar visualmente.
No es aceptable en un pago normal, con una PSBT de un coordinador que no controlas, con una dirección que no puedes comparar o con un dispositivo que solo muestra un hash. En esos casos, la firma es válida criptográficamente y puede ser catastrófica económicamente. Que el hardware wallet sea «seguro» no significa que esté validando lo que tú crees.
Algunos dispositivos permiten activar modos de firma para scripts complejos. Si lo haces, estás bajando el nivel de verificación y trasladando la confianza al coordinador. Úsalo solo con un flujo que hayas auditado y, a ser posible, con una PSBT construida y revisada por ti. La regla práctica es sencilla: si no puedes explicar qué firma la transacción, no la firmes.
7. Transporte y dispositivo: qué cambia y qué no
El transporte afecta a la comodidad y a la superficie de ataque, pero no sustituye la verificación en pantalla. Esta es la comparación práctica:
| Transporte | Ventaja | Riesgo principal |
|---|---|---|
| USB | Rápido y compatible con muchos coordinadores. | El dispositivo queda conectado al host; el malware puede interactuar con el software. Sigue siendo obligatorio verificar en pantalla. |
| Tarjeta SD | Air-gap real y flujo sencillo en Coldcard. | El archivo puede modificarse antes de insertar la tarjeta. Verifica la PSBT en el dispositivo. |
| QR / UR / BBQR | Air-gap sin extraer la tarjeta; útil en móviles y dispositivos con cámara. | La pantalla del ordenador puede mostrar un QR manipulado. La cámara del dispositivo no garantiza que el contenido sea el que esperabas. |
| NFC | Cómodo en dispositivos compatibles. | Requiere proximidad y un flujo bien implementado; no elimina la necesidad de verificar. |
En cuanto al dispositivo, la diferencia importante no es solo el elemento seguro: es cuánto te muestra y con qué claridad. Coldcard es conocido por su enfoque air-gapped, sus comprobaciones de cambio y su soporte de PSBT v0/v2 con BBQR. Trezor Safe 3 añade un elemento seguro y puede firmar PSBT a través de coordinadores compatibles como Sparrow, Electrum o HWI; su pantalla y su firmware determinan qué puedes verificar. Ledger y otros dispositivos dependen de la app y del coordinador que uses. Puedes comparar los modelos del sitio en Coldcard Mk4 vs Trezor Safe 3: comparativa técnica y de riesgo.
Ningún dispositivo compensa a un usuario que no lee la pantalla. El hardware wallet es una herramienta de verificación; si la usas como una máquina de firmar, solo añades un paso entre el malware y la pérdida.
8. Conclusiones
La PSBT es uno de los estándares más útiles de Bitcoin: permite que coordinadores y firmantes de distintos fabricantes colaboren sin formatos propietarios. Pero también desplaza la confianza: el coordinador construye, el dispositivo firma y el usuario decide si lo que ve es correcto. Si el usuario no verifica, la criptografía no tiene nada que proteger.
La lista de comprobaciones es corta y no negociable: dirección, importe, comisión, cambio, entradas, sighash y red, todo en la pantalla del hardware wallet. El air-gap reduce la exposición del dispositivo, no la integridad de la PSBT. La salida de cambio merece tanta atención como el destinatario. Y el blind signing solo es aceptable cuando entiendes exactamente qué hash estás firmando y por qué.
Para un patrimonio alto o una tesorería, añade multisig, verifica la política y reparte la confianza entre firmantes y ubicaciones. Para un usuario minorista, la regla sigue siendo la misma: si la pantalla del dispositivo no te deja ver lo que firmas, no firmes.
La PSBT no firma por ti: te obliga a verificar. Tu hardware wallet solo es una defensa real si lees su pantalla y comparas dirección, importe, comisión y cambio. Si solo muestra un hash, estás firmando a ciegas.
Preguntas frecuentes
¿Una PSBT firmada ya es una transacción enviada?
No. La PSBT firmada hay que finalizarla (extraer la transacción completa) y emitirla a la red desde un coordinador o un nodo. Firmar no publica nada por sí solo.
¿Qué hago si el hardware wallet solo muestra un hash y no la dirección?
No firmes. Eso es blind signing: el dispositivo no te está dejando ver qué estás autorizando. Exige siempre dirección, importe, comisión, cambio y sighash en la pantalla del dispositivo antes de aprobar.
¿El air-gap garantiza que la PSBT no ha sido manipulada?
No. El air-gap protege el dispositivo del ordenador, pero el archivo puede alterarse antes de llegar a la tarjeta o al QR. La única defensa es revisar la transacción en la pantalla del propio dispositivo.
¿Qué es BBQR y para qué sirve?
BBQR (Better Bitcoin QR) es un formato de QR animado que fragmenta archivos grandes, como las PSBT, en varios códigos que se muestran en secuencia y pueden reescanearse. Lo usan wallets como Sparrow o BlueWallet para intercambiar transacciones con dispositivos sin conexión.
Artículos relacionados
- Coldcard Mk4: anatomía de una firma air-gapped por QR
- Análisis del Secure Element en Trezor Safe 3: qué certifica EAL6+
- Firmware cerrado y el problema de la confianza verificable
- Mitigación de ataques de glitching en hardware de consumo
- Multisig 2-de-3 para empresas: recuperación sin custodio
- Coldcard Mk4 vs Trezor Safe 3: comparativa técnica y de riesgo
Fuentes y referencias
- BIP174 — Partially Signed Bitcoin Transactions
- BIP370 — PSBT v2
- BIP371 — Taproot fields for PSBT
- BIP143 — Transaction Signature Verification for SegWit v0
- BIP341 — Taproot: SegWit v1 Spending Rules
- Bitcoin Core — PSBT documentation
- Bitcoin Core RPC — decodepsbt
- Bitcoin Core RPC — analyzepsbt
- Bitcoin Core RPC — utxoupdatepsbt
- Bitcoin Optech — PSBT
- Coldcard — What is a PSBT?
- Coldcard — Ready to Sign?
- Coldcard — Troubleshooting: change outputs
- Coldcard — Multisig Features
- HWI — Supported devices and PSBT signing
- Spark — PSBT Inspector
- Sparrow Wallet — Documentation