Índice
- 1. Qué es un ataque de glitching
- 2. Cómo se ejecuta un glitch: vectores y herramientas
- 3. Casos documentados de glitching en hardware wallets
- 4. El secure element como primera línea de defensa
- 5. Contramedidas en el microcontrolador y el firmware
- 6. Mitigación a nivel de usuario: passphrase, air-gap y multisig
- 7. Cómo elegir una cartera resistente al glitching
- Preguntas frecuentes
- Artículos relacionados
- Fuentes y referencias
- El glitching es inyección de fallos: perturbar la alimentación, el reloj o el campo electromagnético de un chip para que salte una comprobación crítica, como la verificación del PIN o del arranque seguro.
- Es un ataque físico: exige acceso directo al dispositivo y equipo especializado. No se puede ejecutar en remoto.
- Hay casos documentados en hardware wallets: extracción de la semilla en Trezor One y Model T (2018-2020) y recuperación del PIN por láser en un Coldcard Mk2 (2020).
- La defensa eficaz es por capas: secure element certificado, contramedidas en el microcontrolador, passphrase y operativa air-gap o multisig.
Un ataque de glitching contra una hardware wallet busca una sola cosa: que el chip que guarda tu semilla se equivoque en el instante exacto en que decide si algo es legítimo. Si el fallo se produce durante la comparación del PIN, el dispositivo se desbloquea; si ocurre durante la verificación del arranque seguro, admite código que no debería ejecutar. El resto es consecuencia: el atacante ya está dentro del silicio.
No es un ataque remoto ni trivial de ejecutar en masa: exige acceso físico al dispositivo y equipo de laboratorio. Pero su historial contra carteras de hardware es real y está documentado, y explica buena parte de las decisiones de diseño de la generación actual: secure elements certificados, microcontroladores con aislamiento por hardware y recomendaciones operativas como la passphrase o el air-gap.
En este artículo explicamos qué es el glitching, cómo se ha ejecutado contra carteras reales y qué contramedidas —de silicio, de firmware y de operativa— reducen de verdad el riesgo.
1. Qué es un ataque de glitching
El glitching, o inyección de fallos (fault injection), consiste en sacar a un circuito integrado de sus condiciones normales de funcionamiento para que una operación produzca un resultado incorrecto. Todo chip digital se diseña para operar dentro de unos márgenes garantizados de tensión, frecuencia de reloj y temperatura. Cuando se fuerza una perturbación breve —una caída de voltaje de microsegundos, un pulso de reloj anómalo o una descarga electromagnética—, las puertas lógicas pueden no completar su transición a tiempo y el procesador ejecuta una instrucción distinta de la esperada.
El objetivo del atacante no es romper el chip, sino engañar a una decisión de seguridad. El efecto más buscado es el salto de comprobación (branch skipping): si la instrucción «comparar PIN y saltar si es incorrecto» falla en el momento justo, el programa continúa como si la comparación hubiera tenido éxito. El mismo principio se aplica a la verificación de firmas durante el arranque, a los contadores de intentos o a los bits de protección de lectura de la memoria.
Existe una variante más sofisticada, el análisis diferencial de fallos (DFA): se inyectan fallos durante las rondas de un cifrado como AES y se comparan las salidas corruptas con la correcta para deducir la clave. En el ámbito de las hardware wallets, sin embargo, los casos públicos más relevantes han sido de branch skipping.

2. Cómo se ejecuta un glitch: vectores y herramientas
Hay cuatro vectores principales de perturbación, ordenados de menor a mayor coste de equipo:
- Glitch de voltaje: se hunde brevemente la alimentación del chip. Las puertas lógicas conmutan más despacio y se violan los tiempos de establecimiento de los biestables, que muestrean valores a medio propagar. Es el vector usado en los ataques públicos contra los Trezor.
- Glitch de reloj: se inserta un pulso de reloj más estrecho de lo normal. El camino crítico del circuito no llega a propagar su señal antes del flanco de disparo.
- Inyección electromagnética (EMFI): una sonda genera un pulso localizado que induce corrientes en el silicio. Permite apuntar a zonas concretas del chip sin contacto eléctrico directo.
- Láser: se decapsula el encapsulado y se ilumina una zona precisa del dado. Es la técnica de laboratorio clásica contra smartcards y la empleada en los ataques al Coldcard Mk2 y a la tarjeta Tangem.
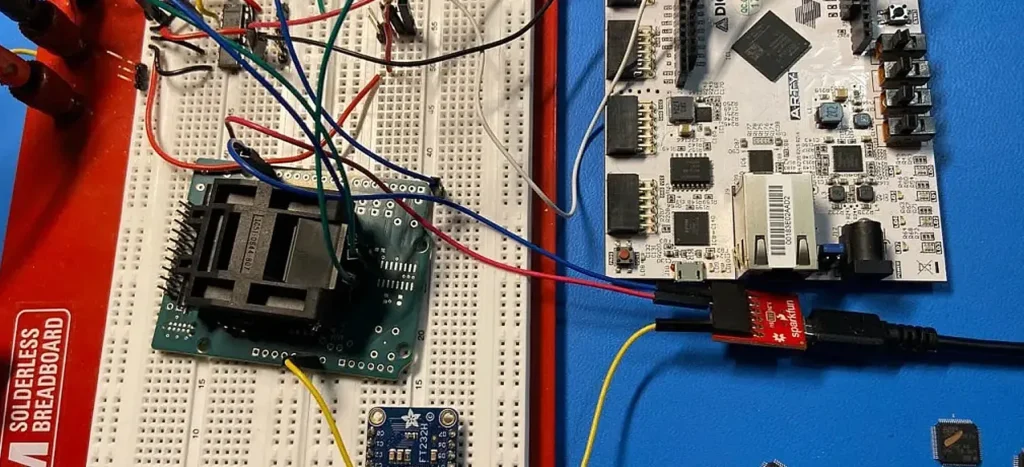
La parte difícil no es disparar el glitch, sino acertar el instante. El atacante debe sincronizar la perturbación con una ventana de tiempo de nanosegundos: primero localiza la operación sensible midiendo el consumo del dispositivo o el estado de sus líneas, y después dispara el pulso con una FPGA. En el ataque de Kraken Security Labs contra los Trezor, por ejemplo, el glitch se disparaba en torno a 170-180 microsegundos después del arranque, durante la ejecución del BootROM. La documentación de ChipWhisperer cubre ese flujo de trabajo: captura, disparo y refinado de los parámetros del glitch.
El atacante puede reintentar sin límite: cada intento fallido solo obliga a reiniciar el dispositivo, y muchos ataques apuntan a los primeros instantes del arranque, antes de que el firmware pueda defenderse. Ese detalle —atacar el código que corre antes que el firmware— es lo que convirtió en incorregibles los ataques que repasamos a continuación.
La técnica no es exclusiva de las carteras: en diciembre de 2025, el Donjon de Ledger publicó un análisis de la seguridad física de un SoC de smartphone contemporáneo.
3. Casos documentados de glitching en hardware wallets
El primer gran precedente público fue la charla wallet.fail del congreso 35C3, en diciembre de 2018, donde se demostró la extracción de la semilla de un Trezor One mediante glitching. Trezor añadió mitigaciones en el firmware que, según relata el propio Kraken Security Labs, frenaron aquella variante concreta del ataque.
La réplica, más profunda, llegó por dos vías: el equipo Donjon de Ledger la publicó en julio de 2019 como un ataque de extracción de semilla «no corregible», y Kraken Security Labs lo detalló por completo en enero de 2020. El ataque no toca el firmware, sino el BootROM del microcontrolador STM32 —STM32F205 en el Trezor One y STM32F427 en el Model T—. Con un glitch de voltaje en el instante en que el BootROM lee el nivel de protección de lectura (RDP), el atacante degrada esa protección y rehabilita las interfaces de depuración JTAG y SWD. Un segundo glitch, sincronizado con la comprobación del comando de lectura de memoria, permite volcar la flash en bloques de 256 bytes.
Las cifras del informe de Kraken dan la escala del problema: unos 15 minutos de acceso físico, equipo inicial de varios cientos de dólares y un dispositivo de glitching producible en masa estimado en unos 75 dólares. Una vez volcada la memoria cifrada, un PIN de 4 dígitos se rompía en menos de dos minutos. El fallo afectaba a toda la familia de chips, incluido el KeepKey, que usa el mismo STM32F205. La conclusión del propio equipo de Kraken: estos microcontroladores de propósito general no están diseñados para guardar secretos, y ninguna actualización de firmware puede cerrar un agujero que vive en el BootROM del chip.
El glitching también ha golpeado a carteras con mejor base técnica. En 2020, el Donjon de Ledger publicó la recuperación del PIN de un Coldcard Mk2 mediante inyección de fallos por láser: no era una extracción directa de la semilla, sino la vía para desbloquear el dispositivo y operar con él. Las generaciones posteriores de Coldcard (Mk4 y Q) adoptaron una arquitectura radicalmente distinta —dos secure elements y cifrado repartido—, que detallamos en la sección siguiente. Y en julio de 2026 el mismo equipo publicó un ataque con láser contra la tarjeta Tangem: combinado con fallos previos en la aplicación Android y en el protocolo de autenticación de la tarjeta, permitía a un atacante con acceso físico restablecer la contraseña de una tarjeta y hacerse con los fondos asociados, pese a que su chip está certificado EAL6+.
La lección de conjunto es doble: el acceso físico sin supervisión debe tratarse como un compromiso potencial, y la protección real tiene que vivir en el silicio, no solo en el firmware.
4. El secure element como primera línea de defensa
Un secure element (SE) es un chip diseñado específicamente para custodiar claves. Frente a un microcontrolador generalista, incorpora sensores internos contra perturbaciones —detectores de tensión anómala, monitores de reloj, mallas activas—, memoria cifrada, contadores de intentos en hardware y respuestas activas, como bloquear el chip o borrar las claves, cuando detecta un ataque.
La referencia para medir esa resistencia es Common Criteria. Los niveles EAL5+ y EAL6+ incluyen pruebas de penetración frente a un atacante con acceso físico, y los laboratorios calculan el «potencial de ataque» con la metodología JIL de SOG-IS, donde la inyección de fallos es una de las familias de ataque evaluadas. Que un chip esté certificado no significa que sea invulnerable: un laboratorio independiente verificó cuánto esfuerzo hace falta para romperlo. El secure element del Trezor Safe 3 (un Optiga Trust M V3) está certificado EAL6+, y Ledger declara EAL5+ para los secure elements de sus dispositivos, además de la certificación CSPN —el esquema francés de primer nivel de la ANSSI— para los Nano S y Nano X.
Pero el SE es solo la mitad de la historia: la otra es cómo lo usa cada fabricante, y ahí las arquitecturas difieren mucho.
- Trezor Safe 3: combina un microcontrolador STM32U5 (núcleo Cortex-M33 con TrustZone) con un secure element Optiga certificado EAL6+. Según la documentación de la arquitectura de su firmware, el SE participa en la derivación de claves a partir de secretos grabados en producción y en la atestación de autenticidad del dispositivo.
- Ledger: según su modelo de seguridad, la semilla y las claves residen en el secure element, y las aplicaciones corren sobre BOLOS, el sistema operativo propietario que las separa del material criptográfico.
- Coldcard Mk4 y Q: montan dos secure elements de fabricantes distintos (Microchip ATECC608 y Maxim DS28C36B). Según su documentación oficial, la semilla se guarda cifrada con AES-256 en modo CTR y la clave de descifrado se reparte entre el microcontrolador y los dos SE: hacen falta las tres partes, y el PIN correcto, para recomponerla. El MCU protege su parte con PCROP y un firewall interno, y las comunicaciones entre chips van autenticadas con HMAC-SHA256 o cifradas con ECDH. El contador de intentos de PIN se reinicia en 13, y existen trick PINs con efectos como borrado rápido, ladrillo del dispositivo o cartera señuelo.
- BitBox02: el microcontrolador guarda la semilla cifrada con una clave derivada de la contraseña del dispositivo y de un secreto del secure element (ATECC608B, u Optiga Trust M V3 en la versión Nova). Un contador monotónico dentro del SE limita los intentos de descifrado y bloquea el chip ante fuerza bruta. La carcasa se pega con epoxi para dificultar la manipulación, y su modelo de amenaza oficial documenta contramedidas contra ataques invasivos, no invasivos y de tipo evil maid.
- SeedSigner: representa la filosofía opuesta. Es un firmador DIY sobre Raspberry Pi Zero, de código abierto y sin secure element: su defensa contra el glitching es el air-gap total y la transparencia del código, no la resistencia del silicio.
Sobre las implicaciones prácticas de esta pieza —qué protege realmente y qué no— profundizamos en el análisis del Secure Element del Trezor Safe 3.
5. Contramedidas en el microcontrolador y el firmware
Aunque el SE es la pieza más citada, la mayor parte de la superficie de ataque vive en el microcontrolador generalista que hay a su lado. La generación actual de dispositivos ha cerrado esa vía con aislamiento por hardware y código endurecido.
El ejemplo mejor documentado es la plataforma de los Trezor Safe (3, 5 y 7), basada en el STM32U5 con TrustZone. La documentación de la arquitectura de su firmware describe: un monitor seguro (secmon) que media el acceso a los periféricos sensibles; un bootloader de primera etapa inmutable (boardloader) que verifica la etapa siguiente antes de ejecutarla; una clave raíz de hardware (BHK) que solo puede usar el periférico criptográfico; ocultación de zonas de flash con HDP; interfaces de depuración JTAG y SWD bloqueadas en producción; y eventos de manipulación (tamper) que borran regiones de RAM con material sensible. El código incluye además drivers de enmascaramiento de consumo, contra el análisis de potencia, y de retardos aleatorios, contra la sincronización del glitch. Cualquier violación detectada termina en la pantalla roja de error (RSOD) y un reinicio.
El modelo de amenaza del BitBox02 documenta las mismas ideas desde el lado del firmware: booleanos codificados con dos valores enteros específicos, de modo que un glitch que fuerce el bus de datos a un valor fijo no se interpreta como «verdadero»; zonas de memoria no ejecutables vía MPU; protección de pila; y librerías criptográficas en tiempo constante, que no delatan por temporización el instante de la comparación. En el Coldcard Mk4, la documentación añade secretos de emparejamiento que autentican las comunicaciones entre el MCU y los dos SE, de forma que sondear los buses no revela comandos útiles.
La doble verificación de las decisiones críticas y los retardos aleatorios son las dos defensas de firmware clásicas contra el branch skipping: la primera obliga al atacante a acertar dos fallos en lugar de uno; la segunda destruye la repetibilidad, imprescindible para refinar el instante del disparo. Ninguna convierte el dispositivo en invulnerable: elevan el número de intentos y el coste del ataque.
Hay un matiz importante: estas contramedidas solo son auditables si el firmware lo es. Sobre la tensión entre seguridad verificable y código cerrado tratamos en el artículo firmware cerrado y confianza verificable.
6. Mitigación a nivel de usuario: passphrase, air-gap y multisig
El glitching es un ataque contra el hardware, y si no puedes garantizar que el dispositivo nunca caerá en manos ajenas, la defensa final está en la operativa:
- Passphrase BIP-39: no se almacena en el dispositivo y no aparece en un volcado de memoria. Fue la mitigación que el propio Kraken Security Labs recomendó tras su ataque: un atacante que extraiga la semilla cifrada y rompa el PIN obtiene la cartera base, no la derivada con passphrase. La variante avanzada es mantener una cartera señuelo para negación plausible, que explicamos en el artículo sobre billeteras ocultas.
- Air-gap: un dispositivo que nunca se conecta a un ordenador elimina el vector de red por completo: toda interacción exige presencia física en el momento de la firma. El Coldcard firma pasando la transacción por microSD, sin tocar un cable, como detallamos en Coldcard Mk4: firma air-gapped.
- Multisig: reparte el control entre varios dispositivos y ubicaciones. Un glitch exitoso sobre un único firmador no basta para mover fondos, como explicamos en la guía de multisig 2 de 3.
- Backup independiente del hardware: si el dispositivo queda comprometido, tu plan de recuperación no puede depender de él. Un esquema Shamir 2 de 3 con SLIP-39 reparte el riesgo entre ubicaciones sin concentrar la semilla en ninguna de ellas.
Queda una advertencia sobre el canal de compra. En marzo de 2025, Trezor comunicó que el Donjon de Ledger había sorteado contramedidas contra ataques de cadena de suministro del Trezor Safe 3 reutilizando un ataque previamente conocido. Trezor precisó que el fallo afectaba solo al Safe 3, que los investigadores no lograron extraer claves ni PIN del dispositivo probado y que los fondos de quien compra por canales oficiales no estaban en riesgo; la defensa se reforzaría con capas adicionales. La lección no es nueva: un dispositivo interceptado antes de llegar a ti es, a efectos prácticos, un ataque físico que ya ha empezado.
7. Cómo elegir una cartera resistente al glitching
No existe la cartera a prueba de fallos, pero sí señales objetivas de que un fabricante se ha tomado en serio la amenaza física:
- Secure element certificado bajo Common Criteria (EAL5+ o EAL6+) y documentación pública de cómo participa en la protección de la semilla.
- Microcontrolador con aislamiento por hardware (TrustZone o equivalente), depuración bloqueada y sensores de manipulación documentados.
- Firmware verificable o, al menos, historial público de respuestas a vulnerabilidades con detalles técnicos.
- Soporte de passphrase y compatibilidad con flujos air-gap y multisig, para que la defensa no dependa de un solo componente.
| Dispositivo | Silicio principal | Certificación declarada | Defensa frente a fallos inducidos |
|---|---|---|---|
| Trezor One / Model T | STM32F205 / STM32F427, sin SE | Ninguna | Mitigaciones de firmware; vulnerables al ataque contra el BootROM (Kraken, 2020) |
| Trezor Safe 3 | STM32U5 (TrustZone) + SE Optiga | Chip EAL6+ | SE para derivación de claves y atestación; tamper y retardos aleatorios en el MCU |
| Ledger Nano X | MCU + secure element | SE EAL5+; CSPN (ANSSI) | Semilla y claves en el SE; BOLOS |
| Coldcard Mk4 / Q | MCU + 2 SE (ATECC608, DS28C36B) | No declarada | Cifrado repartido en tres partes; PIN; trick PINs |
| BitBox02 | MCU + ATECC608B (Nova: Optiga Trust M V3) | No declarada | Contador monotónico; epoxi; booleanos endurecidos |
| SeedSigner | Raspberry Pi Zero, sin SE | No declarada | Air-gap total; código abierto |
Preguntas frecuentes
¿Pueden atacar mi cartera por glitching a distancia?
No. La inyección de fallos requiere contacto físico con el circuito: tocar la alimentación, insertar pulsos en el reloj, acercar una sonda electromagnética o apuntar un láser al dado. Todos los casos públicos documentados —Trezor, KeepKey, Coldcard Mk2, Tangem— exigieron acceso físico al dispositivo. El glitching no es el vector de los robos masivos: esos usan phishing, malware y semillas expuestas.
¿La passphrase me protege si extraen la semilla con un glitch?
Sí, en gran medida. La passphrase BIP-39 no se guarda en el dispositivo y no aparece en el volcado de memoria: un atacante que extraiga la semilla cifrada y rompa el PIN obtiene la cartera base, no la derivada con passphrase. Es la mitigación que Kraken Security Labs recomendó expresamente tras su ataque a los Trezor.
¿Un secure element hace imposible el glitching?
No. Eleva el coste del ataque de forma drástica —las certificaciones EAL5+ y EAL6+ evalúan precisamente la resistencia a la inyección de fallos—, pero no la elimina. El ataque por láser del Donjon contra la tarjeta Tangem —cuyo chip está certificado EAL6+—, publicado en julio de 2026, es el recordatorio reciente de que ningún silicio es inexpugnable: lo que cambia es qué atacante puede permitirse intentarlo.
¿Qué hago si pierdo o me roban la cartera?
Asume que el hardware pudo quedar comprometido y no confíes en que el PIN resistirá. Restaura el backup en un dispositivo nuevo y mueve los fondos a una semilla nueva. Si usabas passphrase, tienes margen para hacerlo con calma; si no, actúa como si la semilla estuviera expuesta.
El glitching es una amenaza real y documentada, pero con un perfil muy concreto: acceso físico, equipo especializado y un objetivo de alto valor. La defensa correcta no es confiar en un solo componente, sino apilar capas: secure element certificado, microcontrolador endurecido, passphrase y, para cantidades serias, una operativa air-gap o multisig. Si el dispositivo puede caer en manos ajenas, trátalo como un compromiso y diseña tu backup para sobrevivir a ello.
Artículos relacionados
- Análisis del Secure Element del Trezor Safe 3
- Coldcard Mk4: firma air-gapped
- Firmware cerrado y la confianza verificable
- PSBT y blind signing en hardware wallets
- Coldcard vs Trezor Safe 3
Fuentes y referencias
- Kraken Security Labs, «Kraken Identifies Critical Flaw in Trezor Hardware Wallets» (enero de 2020): https://blog.kraken.com/product/security/kraken-identifies-critical-flaw-in-trezor-hardware-wallets
- Trezor Blog, «Our Response to the Read Protection Downgrade Attack»: https://blog.trezor.io/our-response-to-the-read-protection-downgrade-attack-28d23f8949c6
- Ledger Donjon, «Unfixable Seed Extraction on Trezor – A practical and reliable attack» (julio de 2019): https://www.ledger.com/blog/unfixable-key-extraction-attack-on-trezor
- wallet.fail, presentación en el 35C3 (diciembre de 2018): https://wallet.fail/
- Ledger Donjon, «Lit by Laser: PIN Code Recovery on Coldcard Mk2 Wallets» (mayo de 2020): https://www.ledger.com/blog/coldcard-pin-code
- Ledger Donjon, «Bypassing Tangem Card Security with a Laser Attack» (julio de 2026): https://donjon.ledger.com/blog/bypassing-tangem-card-security-with-laser-attack/
- Trezor Knowledge Base, «Secure Elements in Trezor Safe devices» (OPTIGA Trust M V3, certificación EAL6+): https://trezor.io/learn/security-privacy/how-trezor-keeps-you-safe/secure-elements-in-trezor-safe-devices
- Trezor Firmware, «Trezor firmware architecture» (STM32U5, TrustZone, Optiga, contramedidas): https://github.com/trezor/trezor-firmware/blob/master/docs/core/embed-arch/embed-arch.md
- Coldcard, «Dual Secure Elements», documentación oficial del firmware: https://github.com/Coldcard/firmware/blob/master/docs/secure-elements.md
- Shift Crypto, «BitBox02 threat model»: https://bitbox.swiss/bitbox02/threat-model/
- Ledger Academy, «The Ledger Security Model: How Are Ledger Signers Secured?»: https://www.ledger.com/academy/basic-basics/ledgers-ecosystem/why-is-ledger-nano-so-secure
- Ledger Academy, «What is Security Certification?» (EAL5+ y CSPN): https://www.ledger.com/academy/security/the-importance-of-certification
- Ledger Donjon, «Why Secure Elements make a crucial difference to Hardware Wallet Security» (marzo de 2025): https://www.ledger.com/why-secure-elements-make-a-crucial-difference-to-hardware-wallet-security
- Ledger Donjon, «Is Your Smartphone’s Hardware Safe?» (diciembre de 2025): https://www.ledger.com/blog-is-your-smartphones-hardware-safe
- Trezor Blog, «Trezor’s Multi-Layer Defense Against Supply Chain Attacks»: https://blog.trezor.io/trezors-multi-layer-defense-against-supply-chain-attacks-54541f410389
- SeedSigner, sitio oficial del proyecto: https://seedsigner.com/
- Satoshi Labs, SLIP-0039: Shamir’s Secret-Sharing for Mnemonic Codes: https://github.com/satoshilabs/slips/blob/master/slip-0039.md
- SOG-IS / JIL, «Application of Attack Potential to Smartcards», v3.2.1 (febrero de 2024, PDF): https://www.sogis.eu/documents/cc/domains/sc/JIL-Application-of-Attack-Potential-to-Smartcards-v3.2.1.pdf
- Common Criteria, portal oficial de productos certificados: https://www.commoncriteriaportal.org/
- ChipWhisperer, documentación oficial de la plataforma de análisis de fallos: https://chipwhisperer.readthedocs.io/en/latest/