
Índice
- 1. Qué es un ataque de canal lateral
- 2. Por qué una hardware wallet filtra
- 3. Las familias de ataque
- 4. Casos reales y demostraciones
- 5. Qué puede extraer un atacante
- 6. Por qué el Secure Element no lo resuelve todo
- 7. El modelo de amenaza realista
- 8. Defensas que sí funcionan
- 9. Lo que no funciona (o no funciona como crees)
- 10. ¿Para quién importa?
- Preguntas frecuentes
- Artículos relacionados
- Fuentes y referencias
- Un ataque de canal lateral no rompe el algoritmo: mide cómo lo ejecuta el dispositivo. El consumo eléctrico, las emisiones electromagnéticas o el tiempo de una operación pueden revelar el PIN o la clave privada.
- Se han demostrado ataques de laboratorio que extraen el PIN y la clave de firma de hardware wallets de código abierto, y un fallo teórico en la pantalla OLED de los Ledger Nano S/X (CVE-2019-14354) que filtraba lo que se mostraba.
- El Secure Element y la certificación EAL6+ elevan el coste, pero no cubren el firmware, la pantalla ni la lógica de la aplicación. El caso Tangem de 2026 lo ilustra: un láser y análisis de canal lateral para saltarse el cambio de PIN de un chip EAL6+.
- La defensa realista es física y operativa: firmware actualizado, PIN fuerte, passphrase, semilla fuera de pantalla, USB de confianza, entorno privado y multisig para importes altos. El air-gap no protege contra un atacante con el dispositivo en la mano.
Cuando se habla de seguridad de hardware wallets, la conversación suele centrarse en la semilla, el PIN y el firmware. Hay una cuarta vía que casi nunca aparece en las guías de usuario y que, sin embargo, es la que más preocupa a los laboratorios: el dispositivo no solo guarda secretos, también los procesa. Y procesar un secreto deja huellas físicas. Eso es un ataque de canal lateral.
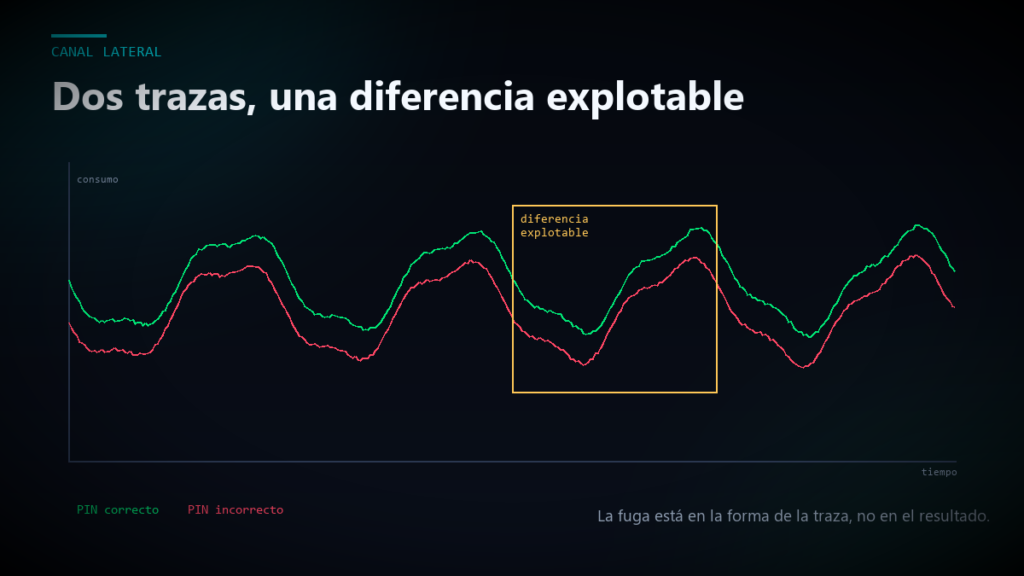
La idea es sencilla de enunciar y difícil de ejecutar: si el consumo eléctrico de un chip depende de los datos que manipula, alguien con un osciloscopio y suficiente paciencia puede inferir esos datos. No hace falta romper AES ni ECDSA. Basta con observar cómo se ejecutan. En hardware wallets se han demostrado ataques que extraen el PIN, la semilla o la clave privada con acceso físico y equipo de laboratorio. La buena noticia es que exigen un adversario con recursos, tiempo y el dispositivo en la mano; la mala es que muchas defensas que se venden como absolutas no cubren este vector.
Este artículo explica qué es un canal lateral, qué se ha demostrado en hardware wallets reales, por qué el Secure Element no lo resuelve todo y qué puedes hacer tú sin convertir tu casa en un laboratorio.
1. Qué es un ataque de canal lateral
Un canal lateral es cualquier información física que se escapa durante la ejecución de un algoritmo. Los más conocidos son el consumo eléctrico, las emisiones electromagnéticas y el tiempo. También existen el ruido acústico, la temperatura o el brillo de una pantalla. El principio común es que el comportamiento físico depende de los datos y de las operaciones: multiplicar un valor grande no consume lo mismo que multiplicar cero, y comparar un byte puede tardar distinto según coincida o no.
La criptografía moderna está diseñada para que la clave no se pueda deducir del texto cifrado. Un canal lateral no ataca esa propiedad: ataca la implementación. Si el código usa una rama condicional dependiente del secreto, si el multiplicador hardware filtra por la posición de los bits o si la pantalla ilumina más píxeles cuando muestra una palabra, el atacante puede aprender algo que el diseño matemático pretendía ocultar.
Hay una distinción importante: el canal lateral observa; la inyección de fallos perturba. Un ataque de glitching o de láser provoca un error en el chip para saltarse una comprobación; un ataque de canal lateral mide el comportamiento normal para inferir datos. En la práctica se combinan: el caso Tangem de 2026 usó análisis de canal lateral para localizar el momento de una comprobación y después un pulso láser para saltársela.
2. Por qué una hardware wallet filtra
Una hardware wallet es un pequeño ordenador. Tiene un microcontrolador, memoria, una pantalla, una fuente de alimentación y, en muchos modelos, un Secure Element. Cada una de esas piezas puede filtrar. El microcontrolador ejecuta el firmware que verifica el PIN, deriva claves y firma transacciones; su consumo depende de las instrucciones y de los datos. El Secure Element añade contramedidas, pero también tiene su propio consumo y sus propios tiempos. La pantalla convierte píxeles en corriente. Y el puerto USB no solo alimenta: también es un punto de medida.
El PIN es un objetivo especialmente atractivo porque se verifica en el dispositivo y porque el espacio de búsqueda es pequeño. Un atacante que pueda distinguir «primer dígito correcto» de «primer dígito incorrecto» en una traza de consumo puede reducirlo dígito a dígito. Los límites de intentos del firmware no ayudan si el atacante no está probando el PIN, sino leyendo cómo se compara.
La firma es el otro gran objetivo. ECDSA y Schnorr usan un nonce, un número aleatorio por firma. Si el nonce se filtra, la clave privada se puede calcular. Los ataques de canal lateral sobre la multiplicación escalar de la curva son un clásico de la literatura: con suficientes trazas, o con un perfilado previo del dispositivo, se puede reconstruir el escalar. El paper de 2019 que citamos al final lo demostró en hardware wallets de código abierto con una sola firma en condiciones de laboratorio.
La semilla también puede filtrarse, pero no suele ser el objetivo directo de la multiplicación escalar: aparece en memoria durante la derivación y en la pantalla durante la configuración. Por eso los ataques a la pantalla y al proceso de setup son tan relevantes: es el momento en que el secreto está más expuesto.
3. Las familias de ataque
La literatura distingue varios niveles. Esta tabla resume los que más afectan a una hardware wallet.
| Tipo | Qué mide | Qué puede extraer |
|---|---|---|
| Análisis simple (SPA) | Una o pocas trazas de consumo | Patrones evidentes: bucles, comparaciones, operaciones de curva |
| Análisis diferencial o de correlación (DPA/CPA) | Muchas trazas alineadas | Claves AES, nonces, bits de la clave privada |
| Perfilado o template | Un dispositivo de referencia y trazas etiquetadas | Claves de un dispositivo del mismo modelo con pocas trazas |
| Electromagnético (EMA) | Campo emitido por el chip | Lo mismo que el consumo, a veces con mejor resolución local |
| Temporal | Tiempos de ejecución | Ramas, comparaciones, longitud de operandos |
| Pantalla | Consumo asociado a los píxeles encendidos | PIN o palabras mostradas en la pantalla |
| Acústico o térmico | Ruido o calor | Información limitada, más experimental |
El ataque perfilado merece una aclaración. En el análisis diferencial clásico, el atacante no conoce la clave y busca correlaciones estadísticas. En el perfilado, el atacante tiene un dispositivo igual, lo abre, lo caracteriza con claves conocidas y construye un modelo de cómo se comporta. Después aplica ese modelo a la víctima. Es más potente, pero exige acceso a un dispositivo de referencia del mismo modelo y firmware, y mucho trabajo previo.
La calidad de la medida importa. Un osciloscopio de gama alta, una sonda electromagnética, una resistencia en serie en el cable USB y un sistema de captura sincronizado son el equipo básico. Herramientas como ChipWhisperer han bajado el coste de entrada, pero un ataque serio contra un Secure Element moderno sigue estando lejos de un taller casero.
4. Casos reales y demostraciones
No hace falta especular: hay casos públicos, con distintos niveles de gravedad.
| Año | Caso | Técnica | Resultado |
|---|---|---|---|
| 2019 | Paper 2019/401, «Side-Channel assessment of Open Source Hardware Wallets» | Dos ataques perfilados de canal lateral | Extracción del PIN y de la clave privada de firma con una sola firma; el PIN se parcheó por firmware |
| 2019 | CVE-2019-14354, pantalla OLED de Ledger Nano S/X | Consumo de la pantalla según los píxeles encendidos | Recuperación parcial de lo mostrado (PIN o palabras) con medida de corriente en el USB; considerado teórico y corregido por firmware |
| 2026 | Tangem, ataque del Ledger Donjon con láser | Inyección de fallos con láser, apoyada en canal lateral para localizar la comprobación | Reinicio del PIN y control de la tarjeta; chip Samsung EAL6+; equipo de unos 250.000 dólares y acceso físico |
El paper de 2019 es el más relevante para entender el riesgo. Manuel San Pedro, Victor Servant y Charles Guillemet describieron dos ataques perfilados contra hardware wallets de código abierto: uno extraía el PIN usado en la función de verificación y otro extraía la clave privada de la multiplicación escalar ECDSA con una sola firma. El trabajo se divulgó de forma responsable y el fabricante parcheó la vulnerabilidad del PIN mediante una actualización de firmware. La lección no es que «todas las wallets estén roas», sino que un diseño sin contramedidas específicas puede filtrar incluso cuando la criptografía es correcta.
El CVE-2019-14354 es un ejemplo de canal lateral de pantalla. La pantalla OLED de los Nano S y Nano X consume más cuando hay más píxeles iluminados; midiendo la corriente del USB se podía inferir parte del contenido mostrado, como el PIN o las 24 palabras durante la configuración. Ledger lo consideró teórico y menos práctico que poner una cámara en la habitación, pero lo corrigió en el firmware de finales de 2019. El investigador Christian Reitter lo había reportado por su programa de bug bounty.
El caso Tangem de 2026 es distinto: el ataque principal es inyección de fallos, no canal lateral puro. El investigador del Ledger Donjon abrió la tarjeta, expuso el chip Samsung S3D232A —certificado EAL6+— y usó análisis de canal lateral para determinar el momento exacto de la comprobación que quería saltarse. Después, un pulso láser de un nanosegundo anuló la comprobación y permitió fijar un PIN nuevo sin el antiguo ni la tarjeta de respaldo. Tangem respondió que el escenario exige acceso físico, equipo de 250.000 dólares y conocimientos de laboratorio, y que el riesgo para el usuario medio es «prácticamente inexistente». Las dos cosas son verdad a la vez: es un ataque caro y es una demostración de que EAL6+ no cubre la lógica del firmware.
5. Qué puede extraer un atacante
El impacto depende del secreto. No es lo mismo filtrar el PIN que la semilla, y no es lo mismo extraer una clave que observar una pantalla.
- El PIN. Permite desbloquear el dispositivo, pero no basta para mover fondos si la wallet tiene passphrase o si el atacante no tiene el dispositivo. En un dispositivo sin passphrase, el PIN más el aparato suele ser suficiente.
- La semilla. Es el secreto maestro. Quien la obtiene puede reconstruir la wallet en cualquier software y vaciarla, aunque no tenga el dispositivo. Es el peor resultado posible.
- La clave privada de firma. Permite firmar transacciones sin el dispositivo y sin el PIN, si el atacante conoce la ruta y el script. En un multisig, solo compromete una de las claves.
- El nonce o el escalar de una firma. Con un nonce filtrado se puede calcular la clave privada. Es el ataque clásico a ECDSA y el motivo por el que los fabricantes cuidan la generación de aleatoriedad y el enmascaramiento.
- La pantalla. Puede revelar el PIN o las palabras durante el setup. Es un canal de bajo ancho de banda, pero suficiente si el secreto se muestra en claro.
La combinación es lo que importa. Un ataque que extrae la semilla sin passphrase es catastrófico; uno que extrae el PIN de un dispositivo con passphrase y multisig puede quedarse en un incidente contenido. La defensa en capas no evita el ataque, pero cambia su consecuencia.
6. Por qué el Secure Element no lo resuelve todo
El Secure Element es una pieza clave: añade contramedidas físicas, limita el acceso a los secretos y eleva el coste de los ataques. Los fabricantes hablan de enmascaramiento, ocultación, ejecución constante en tiempo, sensores de voltaje y frecuencia, mallas de protección y generadores de aleatoriedad internos. Un chip certificado EAL6+ ha pasado una evaluación de laboratorio contra un perfil de seguridad concreto, normalmente con ataques de alto potencial.
Pero EAL6+ no significa «invulnerable». La certificación evalúa el chip contra un objetivo de seguridad, no el firmware que lo usa, ni la aplicación de escritorio, ni la pantalla, ni la lógica de negocio. El caso Tangem lo demuestra: el chip estaba certificado y el fallo estaba en una comprobación del firmware que decidía si se podía cambiar el PIN. El propio investigador lo dijo: la certificación confirma la resistencia del elemento seguro a ciertos criterios, no que el software que corre encima esté libre de comprobaciones vulnerables.
Además, el Secure Element no siempre participa en todo. Si el PIN se compara en el microcontrolador principal, si la pantalla se controla desde el firmware, si la firma se compone en el MCU o si el atacante puede medir la corriente del conjunto, hay superficies fuera del chip certificado. La defensa es la arquitectura completa: qué secretos tocan qué componentes, qué operaciones son constantes en tiempo, qué se muestra y cuándo, y qué pasa si un componente falla.
7. El modelo de amenaza realista
Un ataque de canal lateral no es un ataque remoto. Necesita el dispositivo, o al menos acceso físico repetido, y un equipo que no cabe en un bolsillo. Esto cambia por completo la probabilidad.
| Atacante | Acceso | Riesgo de canal lateral |
|---|---|---|
| Ladrón callejero | Device robado, sin laboratorio | Bajo: los límites de PIN y el borrado por intentos son la defensa relevante |
| Malware remoto | Sin acceso físico | Nulo: no puede medir consumo ni EM |
| Cable o cargador malicioso | Medida de corriente en el USB | Medio en teoría; requiere calibración, sincronización y un objetivo concreto |
| Evil maid o cadena de suministro | Manipulación física temporal | Alto si hay implante o acceso al dispositivo; la inspección física es la defensa |
| Laboratorio con el dispositivo | Acceso prolongado, instrumental | Alto: es el escenario de los papers y de los equipos de 250.000 dólares |
El atacante de canal lateral típico es un adversario con potencial alto: experiencia, tiempo y equipo. No es el compañero de piso curioso ni el estafador de Telegram. Eso no lo hace irrelevante: si tu modelo de amenaza incluye un Estado, un competidor o un ladrón profesional que puede quedarse con el dispositivo y abrirlo, el canal lateral entra en la ecuación. Si tu modelo es el robo de un móvil en la calle, probablemente no.
Hay un matiz sobre el air-gap. Un dispositivo air-gapped no está conectado a la red, y eso elimina los ataques remotos. Pero si el atacante tiene el dispositivo en la mano, puede alimentarlo con una fuente controlada y medir su consumo o sus emisiones. El air-gap protege el canal de datos, no el canal físico. La verificación en pantalla sigue siendo la defensa contra un host comprometido, pero no contra un laboratorio que mide el chip.
8. Defensas que sí funcionan
No puedes convertir tu hardware wallet en un chip de grado militar, pero puedes reducir el riesgo de forma significativa. Estas medidas están ordenadas por impacto práctico.
- Compra en canal oficial y revisa el precinto. La cadena de suministro es un vector más barato que el laboratorio. Un dispositivo manipulado puede traer un implante o un firmware alterado.
- Actualiza el firmware y verifica la firma. Los CVE de pantalla y PIN se corrigen por firmware. Instala solo desde la web oficial, comprueba el hash y la firma PGP.
- Configura el dispositivo en privado. La semilla se muestra una vez; evita cámaras, personas y pantallas compartidas. Si el modelo lo permite, usa una passphrase que no se almacene en el dispositivo.
- Usa un PIN largo y una passphrase fuerte. El PIN no detiene un ataque de canal lateral, pero sí el robo oportunista. La passphrase protege la semilla si el atacante la extrae, salvo que también comprometa una firma de la cartera con passphrase.
- No conectes la wallet a puertos desconocidos. Para cargar, usa una fuente de confianza o un cable solo de alimentación; para firmar, prefiere air-gap por microSD o QR cuando el modelo lo permita. Un cable de datos es una superficie más.
- Trata el dispositivo como comprometido si lo pierdes de vista. Un precinto roto, una carcasa abierta o un comportamiento extraño son señales de alarma. La inspección física y el sellado ayudan contra el evil maid.
- Para importes altos, usa multisig. Un atacante que comprometa un dispositivo obtiene una clave, no el umbral. La dispersión geográfica y de fabricantes añade otra capa.
- Asume que el laboratorio puede ganar. Si tu adversario tiene acceso físico ilimitado y recursos, la única defensa realista es que el valor no esté en un solo dispositivo: multisig, timelocks, custodia distribuida y una política de herencia.
9. Lo que no funciona (o no funciona como crees)
Hay varias ideas que se repiten en foros y que no resisten el análisis.
- «EAL6+ significa que no se puede atacar». Falso. EAL6+ evalúa el chip contra un perfil; el firmware, la pantalla y la lógica de la aplicación quedan fuera. El caso Tangem es la prueba reciente.
- «El air-gap me protege». Protege del ataque remoto y del host conectado, no de un atacante con acceso físico que puede medir consumo o EM.
- «Con un PIN de 8 dígitos no pueden hacer nada». El PIN limita la fuerza bruta, pero un canal lateral puede leer la comparación sin probar todas las combinaciones. La longitud ayuda, no cierra el vector.
- «Una funda Faraday lo bloquea todo». Bloquea emisiones electromagnéticas, no la corriente que entra por el cable ni el consumo del propio chip. Y no sirve si el dispositivo está encendido y midiendo.
- «El firmware es abierto, luego es seguro». El código abierto permite auditar, pero no elimina los canales laterales: estos dependen de la implementación física y del silicio, no solo de las líneas de código.
10. ¿Para quién importa?
Para la mayoría de usuarios, el riesgo práctico de un ataque de canal lateral es bajo comparado con el phishing, el malware o la pérdida del backup. Un ladrón que te quita la wallet no va a montar un laboratorio de 250.000 dólares; intentará el PIN, la extorsión o el mercado secundario. Las defensas que más te protegen siguen siendo las aburridas: semilla offline, passphrase, PIN, firmware actualizado y backups probados.
Para un patrimonio alto, una empresa o alguien con un adversario motivado, el cálculo cambia. Ahí sí tiene sentido pensar en el canal físico: multisig con dispositivos de distintos fabricantes, dispersión geográfica, políticas de firma, auditoría de la cadena de suministro y un procedimiento para tratar cualquier dispositivo que haya estado fuera de tu control como comprometido. El canal lateral es una capa más del modelo de amenaza, no una excusa para no usar hardware wallets.
Preguntas frecuentes
¿Un ataque de canal lateral se puede hacer por internet?
No. Necesita medir el comportamiento físico del dispositivo: consumo, emisiones o tiempo. Eso exige acceso físico, directo o a través de un cable o implante controlado. Un atacante remoto no puede capturar esas trazas.
¿El Secure Element impide estos ataques?
Los dificulta y eleva mucho el coste, pero no los elimina. El chip tiene contramedidas, y aun así el firmware, la pantalla y la lógica que lo rodea pueden filtrar. La certificación EAL6+ cubre el chip contra un perfil, no el producto completo.
¿Mi PIN de 6 dígitos es suficiente?
Para el robo oportunista, un PIN largo y el borrado por intentos ayudan. Para un atacante con laboratorio, el PIN no es la barrera principal: puede leer la comparación. La passphrase y el multisig son defensas más relevantes contra ese perfil.
¿La passphrase protege de un canal lateral?
Protege la semilla: si el atacante extrae las palabras pero no la passphrase, no puede reconstruir la wallet. No protege una firma hecha con la cartera con passphrase ya desbloqueada, porque el dispositivo deriva y usa esa clave. Aun así, añade una capa útil y no se almacena en el dispositivo.
¿Qué hago si sospecho que mi dispositivo ha sido manipulado?
Deja de usarlo para firmar. Comprueba el firmware y la firma, revisa el precinto y la carcasa, y si hay duda, mueve los fondos a una wallet nueva generada en un dispositivo limpio. No reutilices la semilla antigua si crees que pudo quedar expuesta.
¿Merece la pena el multisig por este riesgo?
Para importes altos, sí. Un multisig 2-de-3 con dispositivos de distintos fabricantes hace que comprometer un canal lateral de un dispositivo no baste para gastar. También protege frente a fallos de firmware y robo físico de una sola unidad.
Los ataques de canal lateral son reales y están documentados, pero exigen un adversario con acceso físico, equipo y tiempo. No son el riesgo principal del usuario medio; sí son una capa que un patrimonio alto debe considerar. La respuesta no es desconfiar de todas las hardware wallets, sino dejar de creer que EAL6+ o el air-gap lo cubren todo: firmware actualizado, passphrase, semilla fuera de pantalla, USB de confianza y multisig para lo importante. Y si el dispositivo desaparece de tu vista, trátalo como comprometido.
Artículos relacionados
- Mitigación de ataques de glitching en hardware de consumo
- Secure Element del Trezor Safe 3: qué certifica EAL6+ y qué no
- Firmware cerrado: el problema de la confianza verificable
- Coldcard Mk4: anatomía de la firma air-gapped
- Multisig 2-de-3 para empresas: recuperación sin custodio
Fuentes y referencias
- Manuel San Pedro, Victor Servant, Charles Guillemet — Side-Channel assessment of Open Source Hardware Wallets (IACR ePrint 2019/401): https://eprint.iacr.org/2019/401
- Ledger Donjon — Ledger Security Bulletin 006: OLED screen side-channel vulnerability (CVE-2019-14354): https://donjon.ledger.com/lsb/006/
- MITRE — CVE-2019-14354: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2019-14354
- Ledger Donjon — Bypassing Tangem card security with a laser attack: https://donjon.ledger.com/blog/bypassing-tangem-card-security-with-laser-attack/
- Tangem — Our comment on Ledger Donjon’s latest article: https://tangem.com/en/blog/post/lfi-response/
- Ledger Donjon — Threat model: physical resistance: https://donjon.ledger.com/threat-model/device-physical-resistance/
- Ledger Donjon — Blog de investigación: https://donjon.ledger.com/blog/
- ForkLog — Ledger Researchers Uncover Physical Attack Method on Tangem Wallet (10 de julio de 2026): https://forklog.com/en/ledger-researchers-uncover-physical-attack-method-on-tangem-wallet/
- NewAE — ChipWhisperer, plataforma abierta de captura y análisis de canal lateral: https://www.newae.com/chipwhisperer
- Common Criteria — Portal oficial (ISO/IEC 15408): https://www.commoncriteriaportal.org/